
这篇文章,前前后后写了三周左右。
中间翻阅了近50家海外权威媒体、平台文档和监管机构资料。
一开始想得挺简单:不就是推广平台让卖家装一段 tracking code 吗?
以我所学,写我所需。
后来发现,还是有点天真,也有点烂漫了。
因为这件事表面上是“装个代码”。
往里一看,是联盟营销、广告归因、第三方 JS、用户隐私、redirect chain、server-side tracking、网站性能和数据合规,全部揉在了一起。
真正让我决定写这篇文章的,是最近几个很具体的瞬间。
有朋友来问:“网站是不是被第三方代码影响了?”
我一听,觉得这问题怎么有点熟。
结果翻了翻之前遇到的案例,发现:
我之前还真遇到过,还不止一次。
再往后看,海外营销王师傅的群里有人在聊,朋友私信里也有人在问,甚至不同卖家遇到的问题,表面看起来不一样,底层却都绕不开同一个关键词:
第三方追踪代码。
它可能叫 tracking code。
也可能叫 pixel、tag、conversion script、retargeting code、affiliate tracking。
名字换来换去。
但卖家最想问的,其实就一句:这玩意儿,到底安不安全?
所以,索性把这篇文章写下来。
不吓人。
不洗白。
也尽量不讲黑话。
就聊清楚三件事:
第三方追踪代码到底是什么;
为什么平台总让你装代码?
以及,卖家到底应该怎么判断——这段代码,是可以放心接入,还是应该先让它在门口登记一下。
01 为什么这两年都在让卖家“装代码”?
因为联盟营销、效果营销、红人带货、retargeting,真的越来越值钱了。
EMARKETER 的《Affiliate Marketing 2026》提到,联盟营销将在2026年推动超过2100亿美元 的美国电商销售。
EMARKETER 另一篇文章也提到,美国广告主2026年联盟项目支出预计为 124.2 亿美元,同比增长 10.2%。
翻译一下:
这已经不是“小博主顺手带个货”。
这是一个站在电商收银台旁边,认真举手说:
“老板,这单我带来的!”
的大生意。
所以平台为什么总让你装代码?
不是因为它突然热爱 JavaScript。
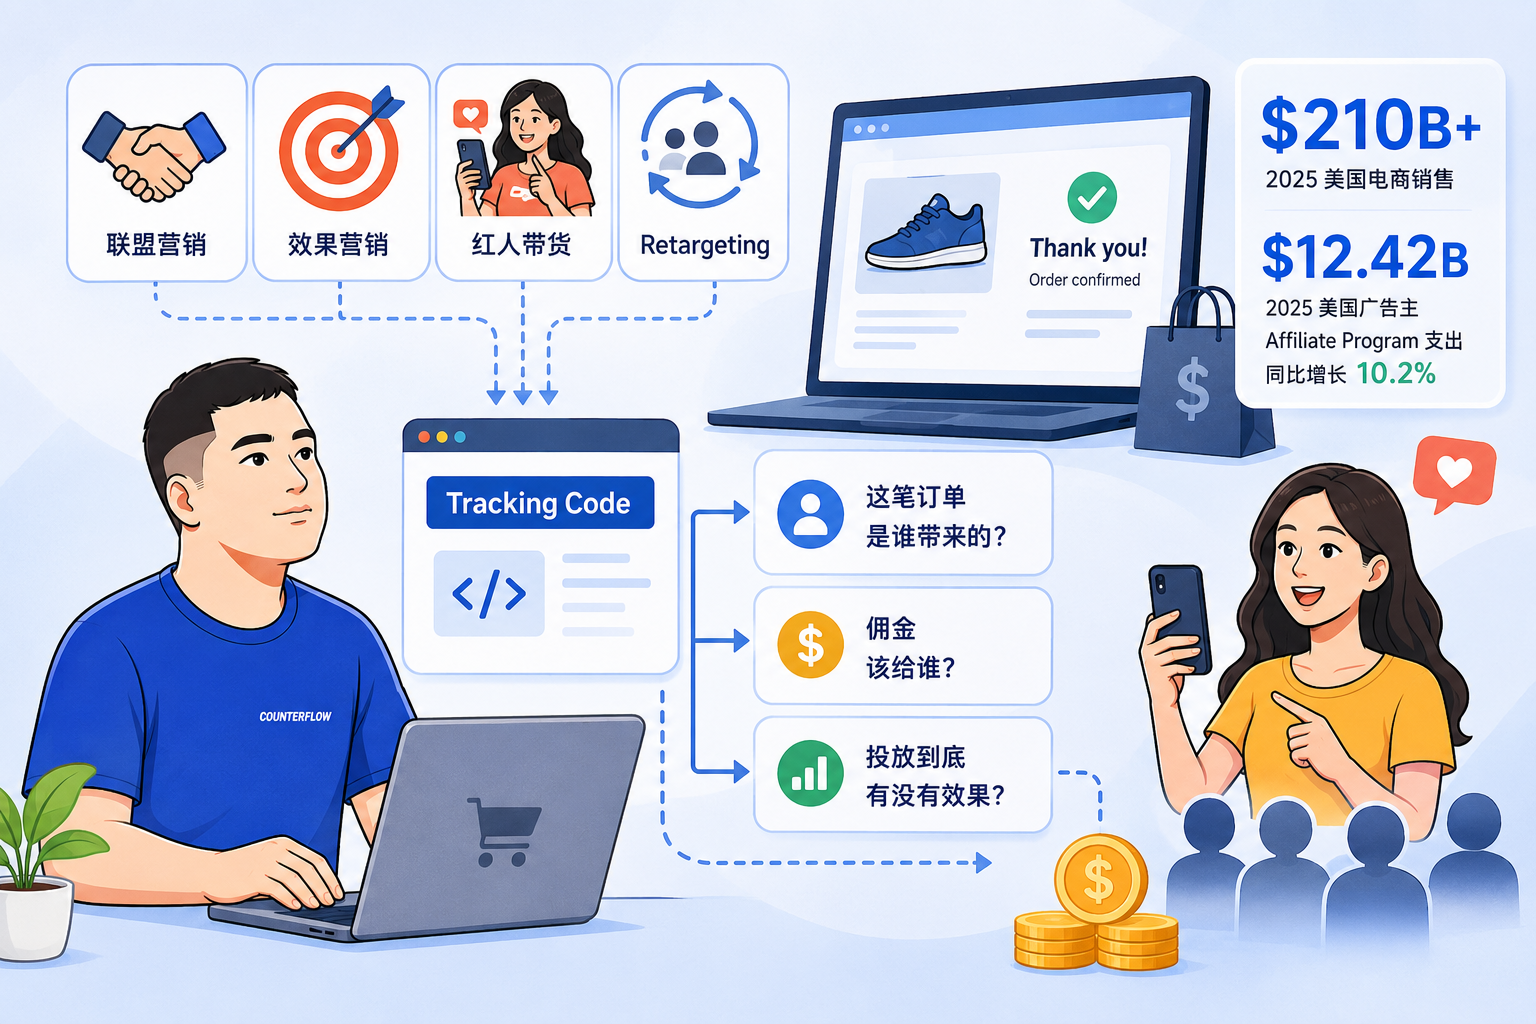
而是因为它要回答三个很现实的问题:
这笔订单是谁带来的?
佣金该给谁?
投放到底有没有效果?
没有追踪,联盟营销就容易变成:
“我感觉这个博主挺努力的。”
但老板一般不会为“感觉”打款。
02 所谓 tracking code,到底在追什么?
tracking code、pixel、tag、JS script、conversion script……
名字很多。
但说人话,大多是在做一件事:
帮平台知道:用户从哪里来,做了什么,有没有下单。
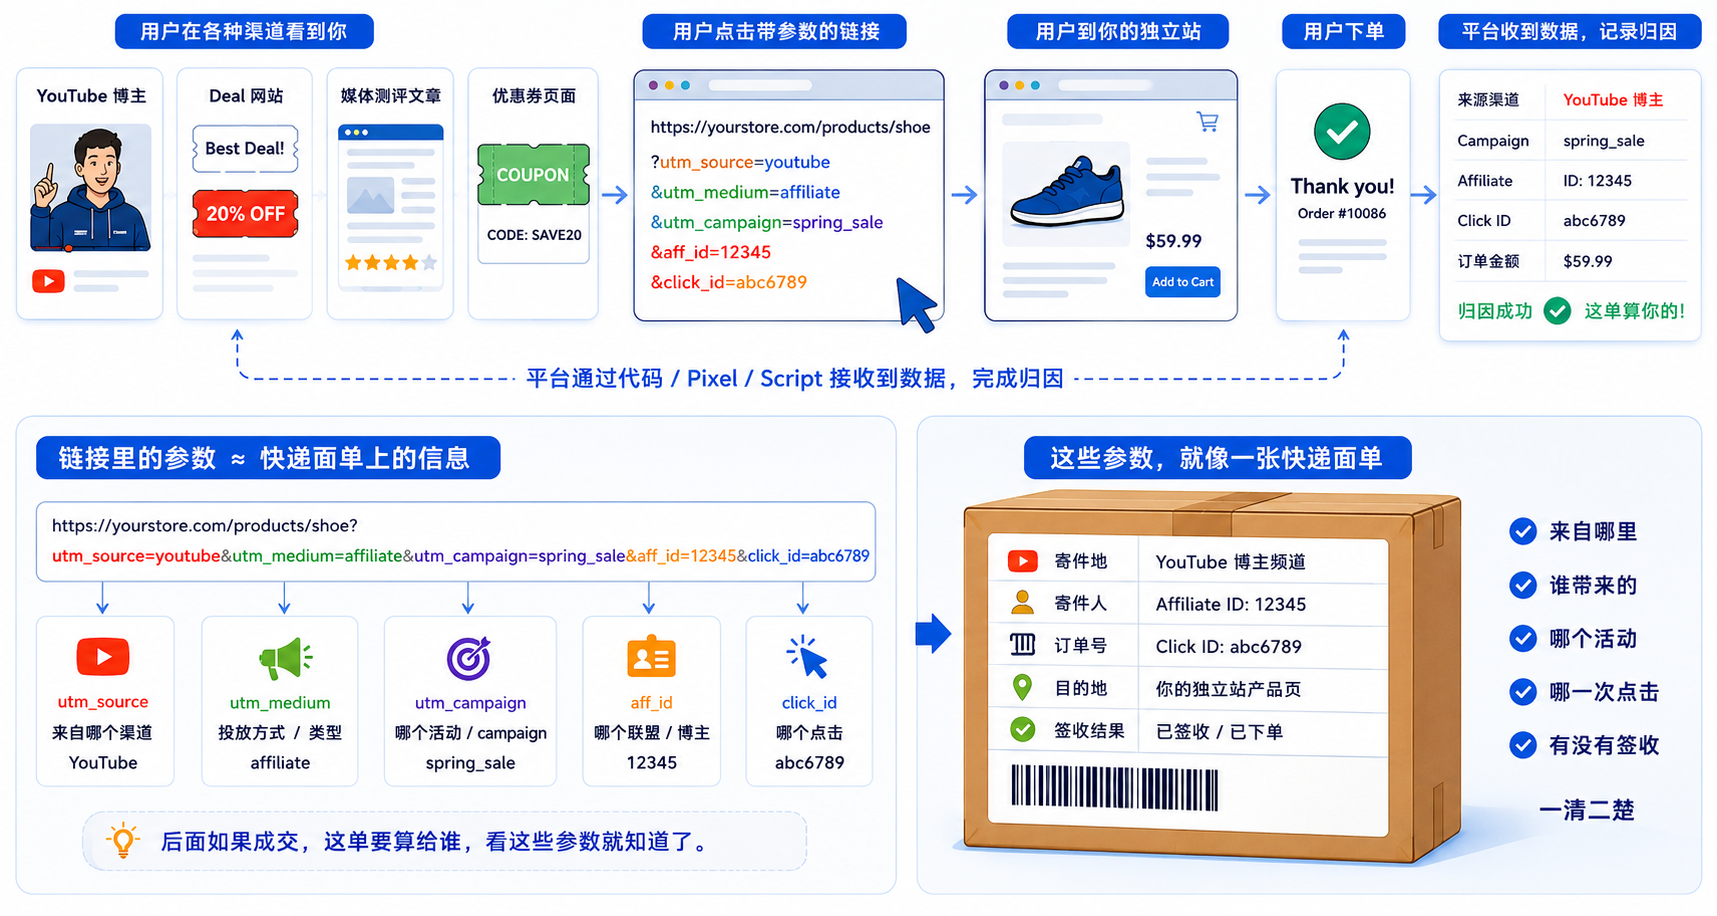
比如用户先在 YouTube 博主、Deal 网站、媒体测评文章、优惠券页面里点了你的产品链接。
这个链接通常不是一个干干净净的官网链接。
它可能会带一串参数。
看起来像乱码。
但这些参数的作用,有点像快递面单:
这次点击来自哪个渠道,
对应哪个campaign,
哪个affiliate,
哪个click ID,
后面如果成交,这单要算给谁。
Awin 官方对联盟追踪的解释是:用户点击联盟链接后,追踪cookie 或 server-based method 会存储联盟信息,之后追踪工具监测用户旅程,确保正确的联盟获得信用凭证credit。
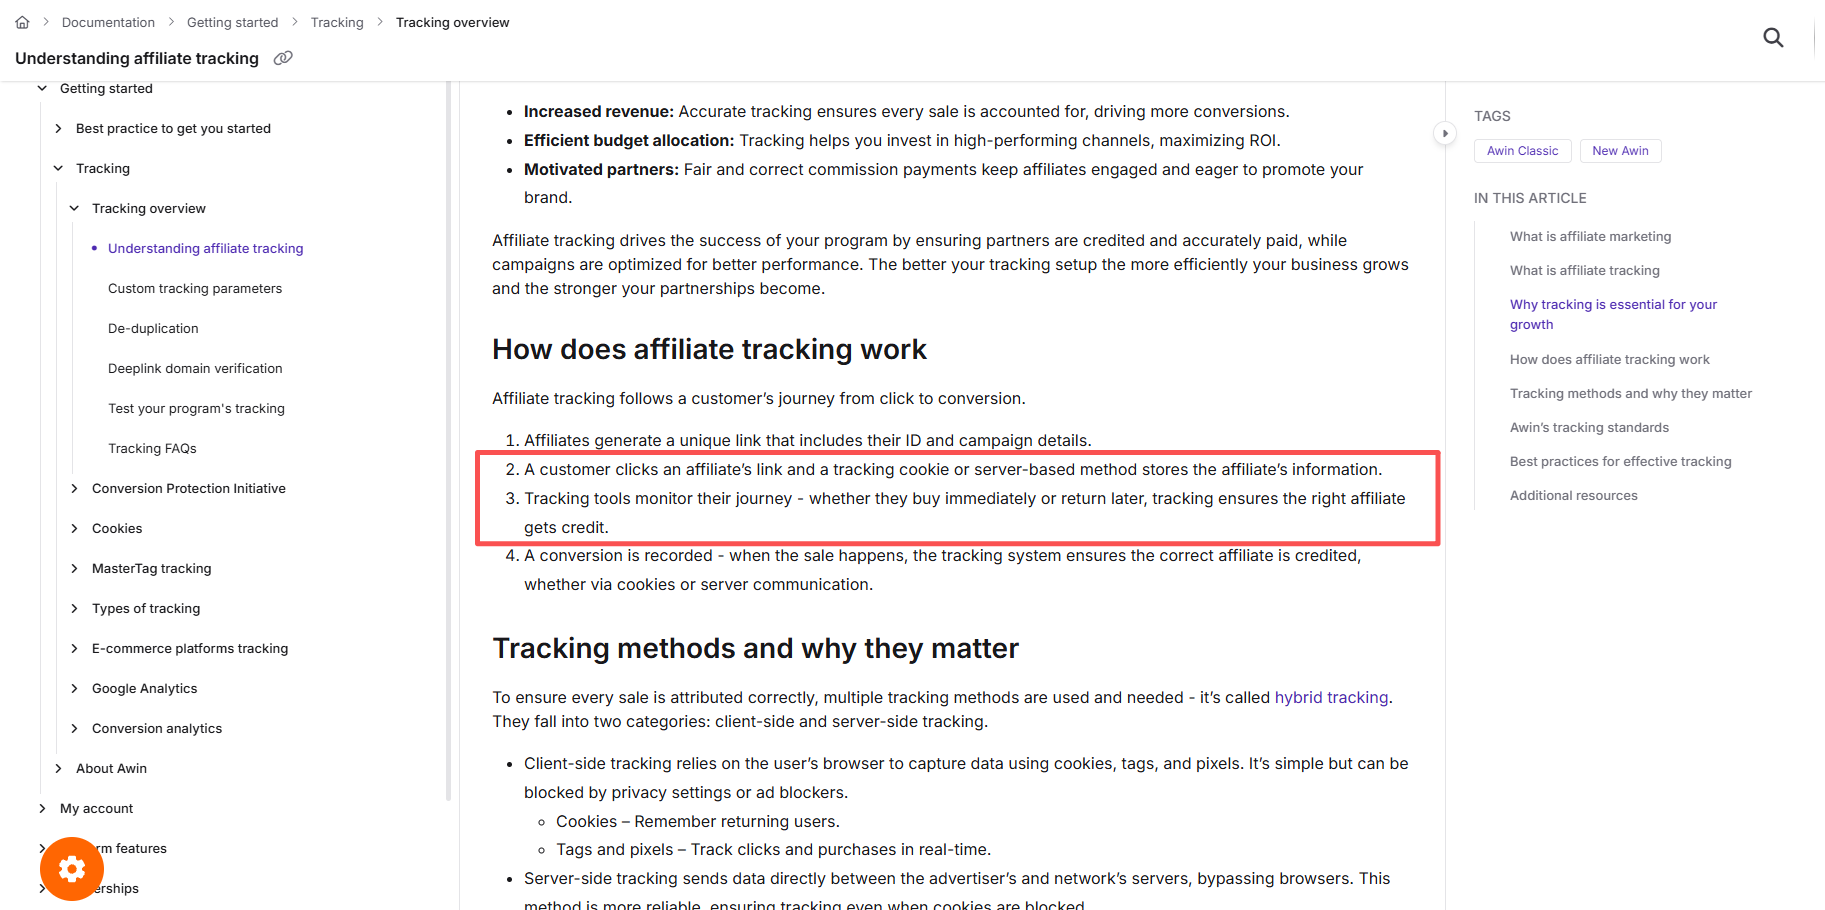
图片来源awin
Webgains 官方也说明,其转化追踪会通过联盟追踪链接在广告主网站产生的销售
conversion script 会追踪 program ID、event ID、order value、order reference,也可以选择追踪 voucher code、商品名称、商品 ID、商品成本等字段。
所以,一个规范的联盟 tracking,不应该是“什么都想拿”。
它该拿的是归因和结算需要的数据。
简单说:
它不是来翻你家抽屉的。
它是来确认:
这单快递是谁介绍来的。
03 它是怎么工作的?从点击到佣金结算,走一遍
我们来走一遍完整链路。
第一步:用户点击推广链接
用户可能在博主文章、Deal 网站、红人主页、媒体测评、优惠券页面里点击你的产品链接。
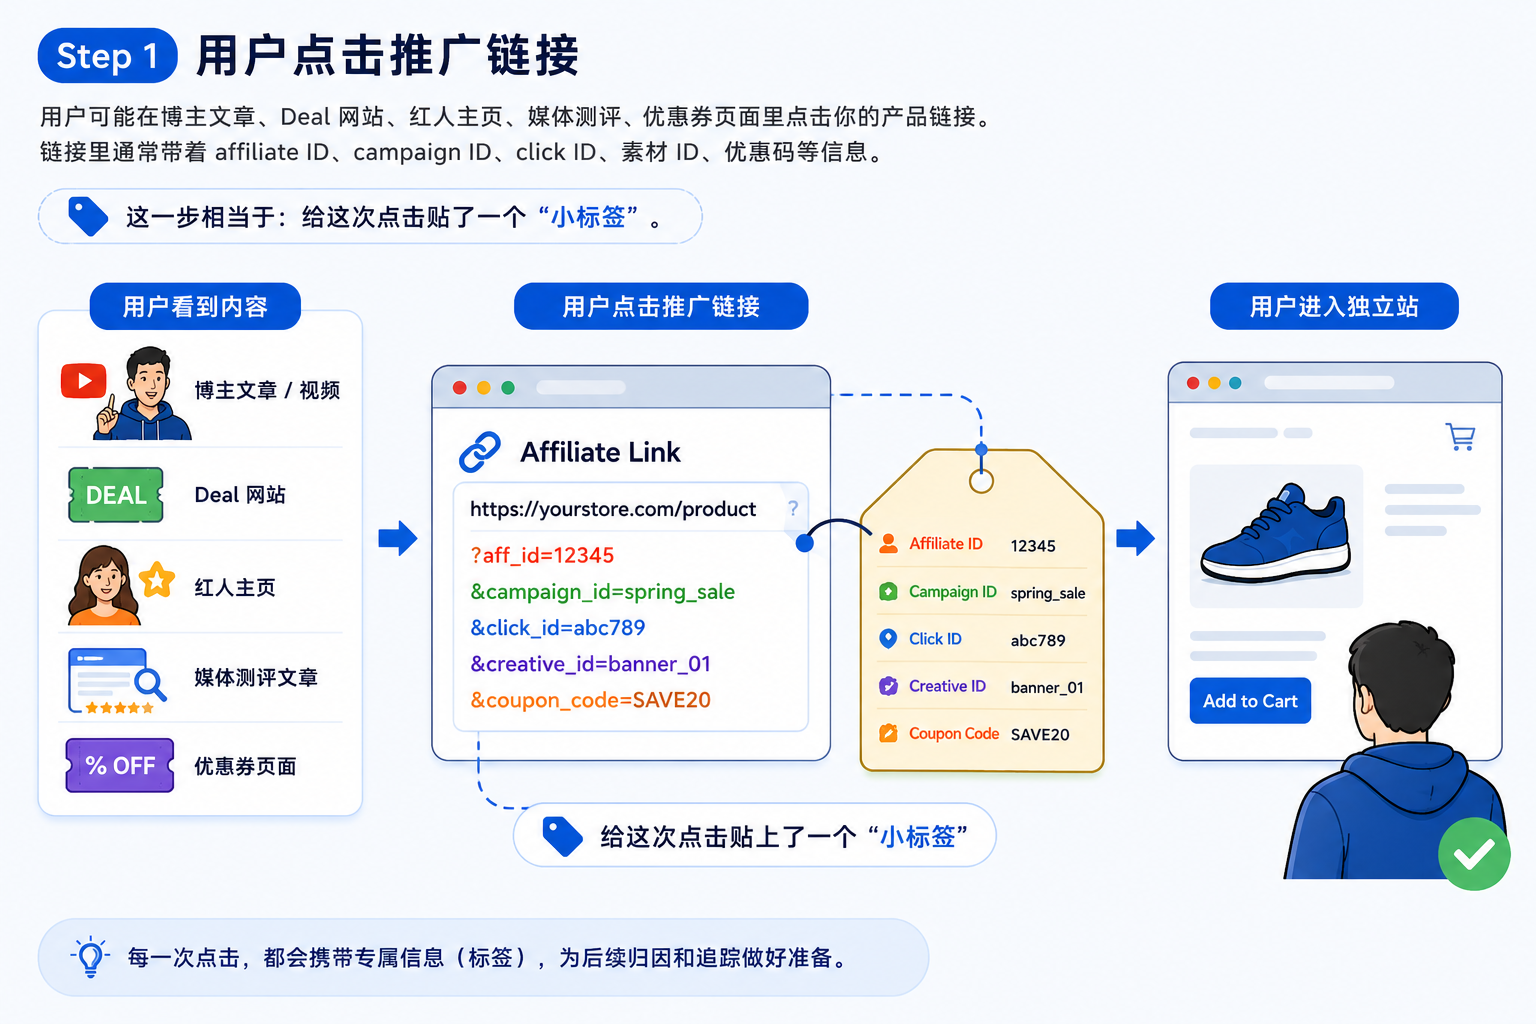
链接里通常带着 affiliate ID、campaign ID、click ID、素材 ID、优惠码等信息。
这一步相当于:
给这次点击贴了一个“小标签”。
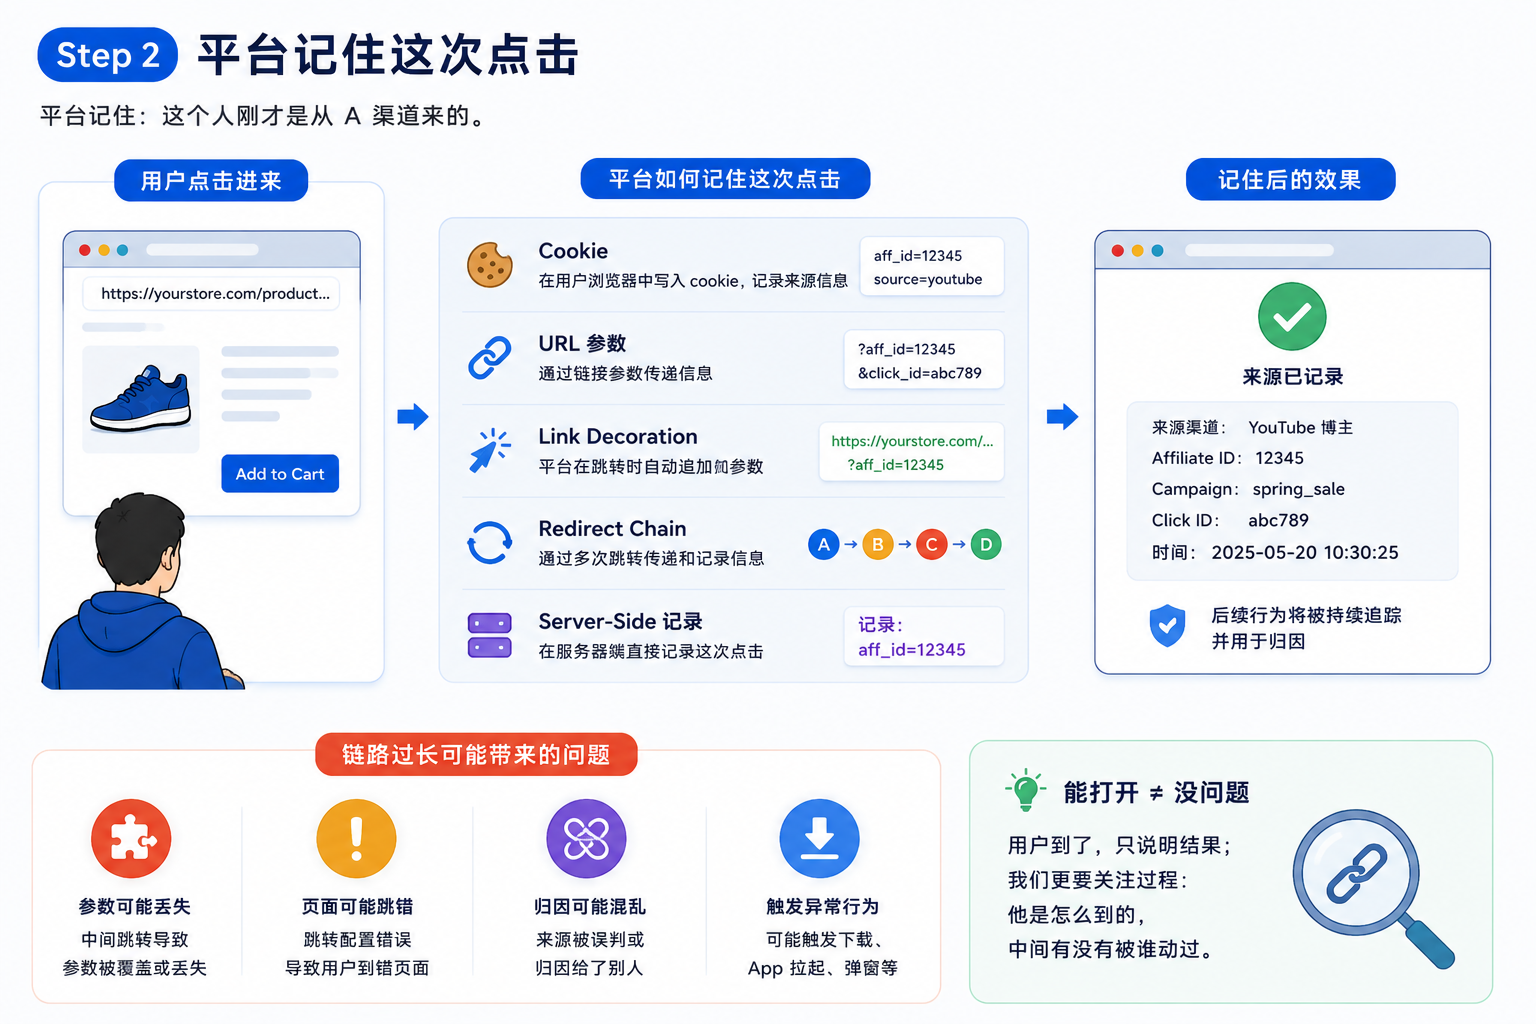
第二步:平台记住这次点击
用户点进来以后,平台需要记住:
“这个人刚才是从A渠道来的。”
它可能通过cookie、URL 参数、link decoration、redirect chain,或者 server-side 记录来实现。
正常情况下,跳转链路应该清楚、稳定、可追溯。
但如果中间层太多,问题也会变多:
参数可能丢,
页面可能跳错,
归因可能乱,
甚至可能触发奇怪的下载、App 拉起、页面异常。
所以一条链接“能打开”,不代表链路完全没问题。
它只是说明:
用户到了。
但我们还要看:
他是怎么到的,中间有没有被谁动过。
第三步:用户进入卖家网站
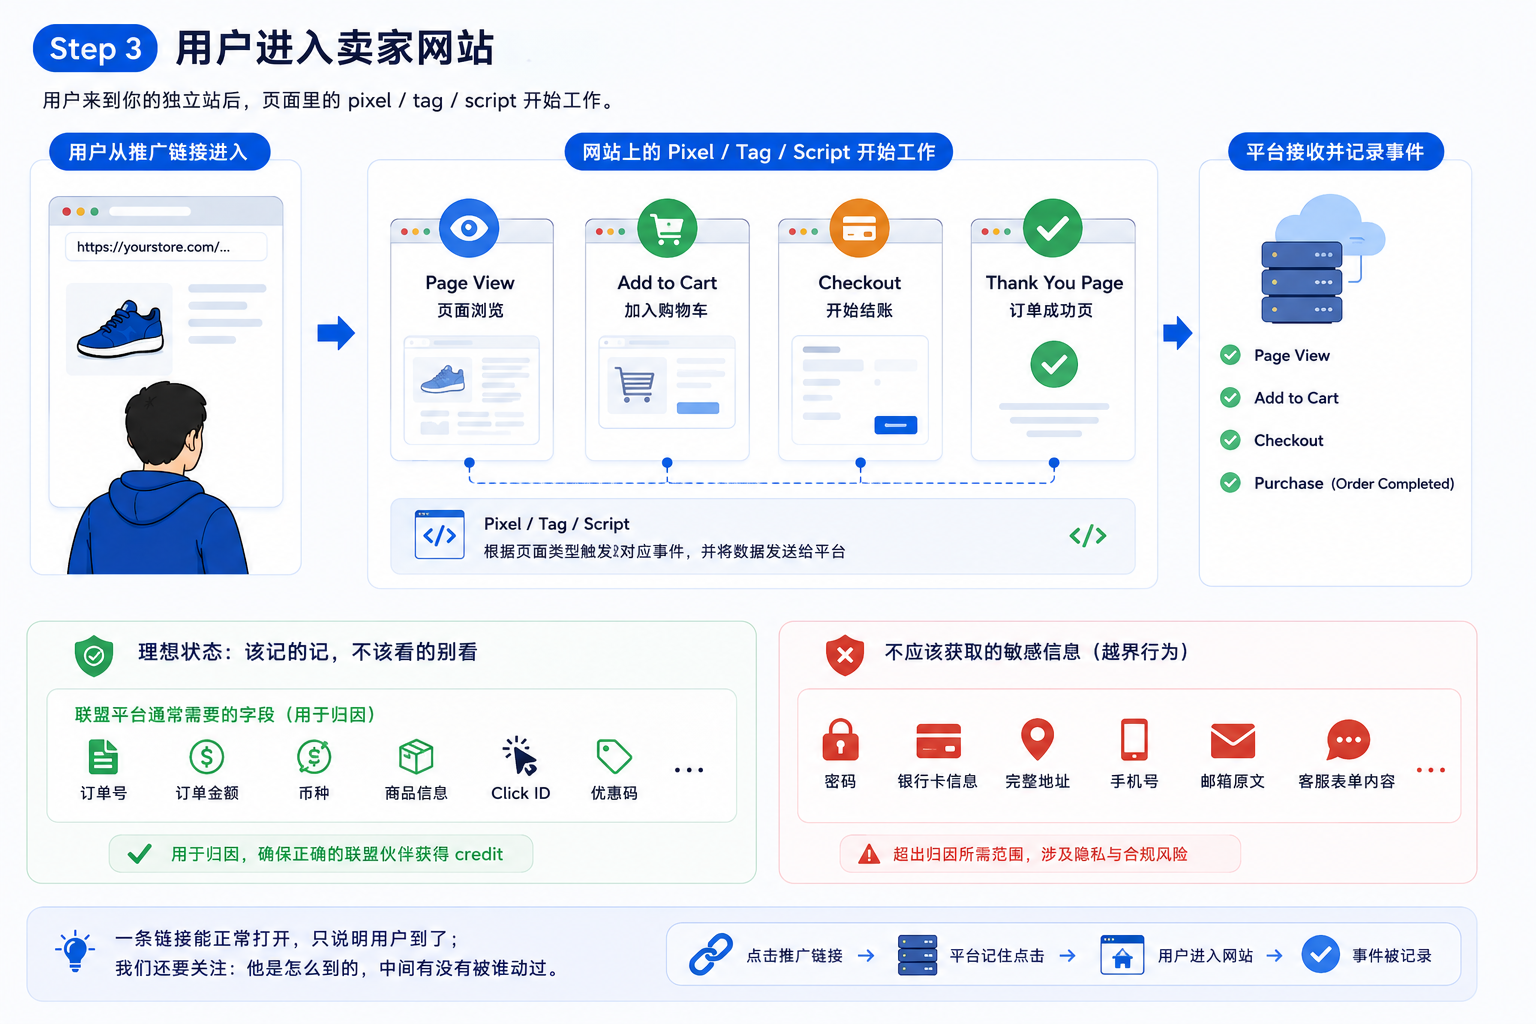
用户来到你的独立站后,页面里的 pixel / tag / script 开始工作。
有些代码只记录 page view。
有些记录 add to cart。
有些记录 checkout。
有些只在 thank you page,也就是订单成功页触发。
理想状态是:
该记的记,不该看的别看。
比如联盟平台通常需要订单号、订单金额、币种、商品信息、click ID、优惠码等归因字段。
它不应该顺手去读用户密码、银行卡信息、完整地址、手机号、邮箱地址,或者客服表单里的内容。
这就是边界。
第四步:订单成功后,平台收到转化信息
用户下单后,订单成功页可能会触发 conversion pixel。
也可能由卖家服务器通过 API / server-to-server 方式,把订单信息回传给平台。
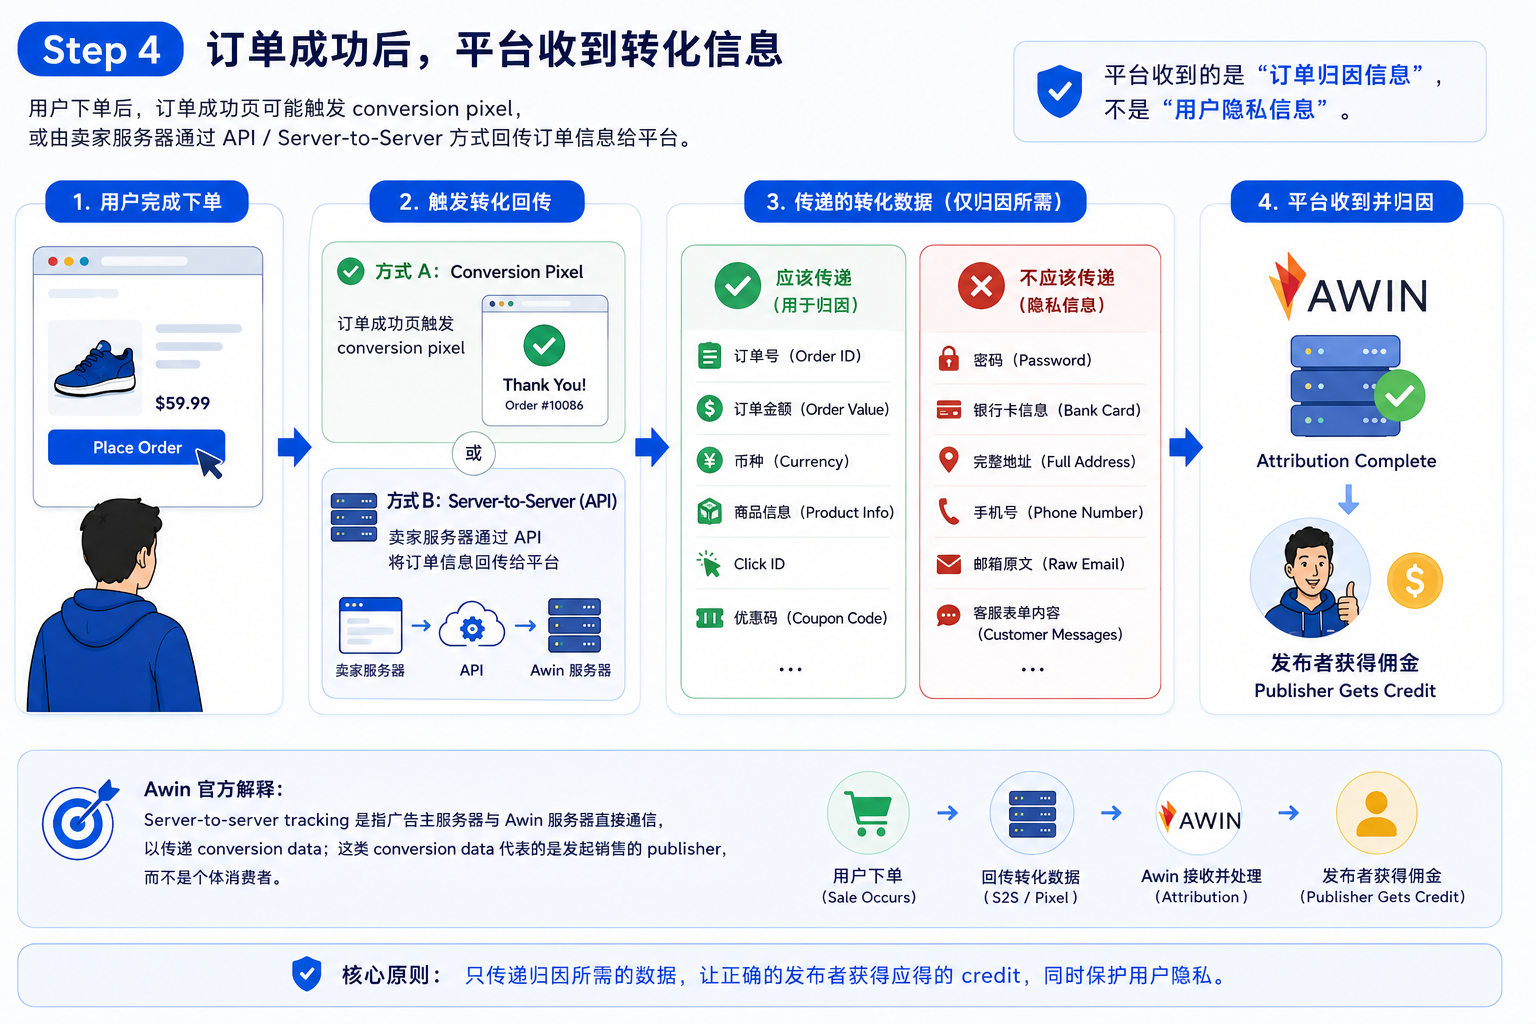
Awin 官方把 server-to-server tracking 解释为:广告主服务器与 Awin 服务器直接通信,以传递 conversion data;这类 conversion data 代表的是发起销售的 publisher,而不是个体消费者。
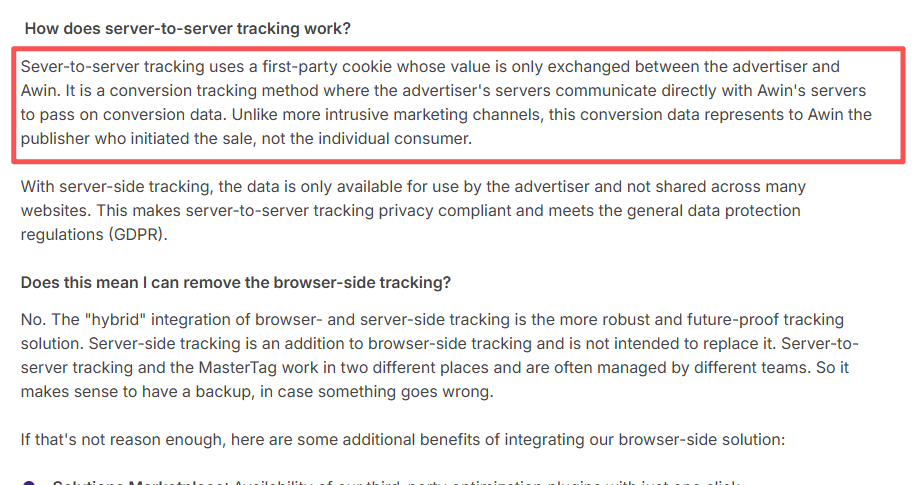 图片来源awin
这有点像:
浏览器端 pixel 是“前台小票机”。
server-side API 是“后台财务系统对账”。
前者方便。
后者更可控。
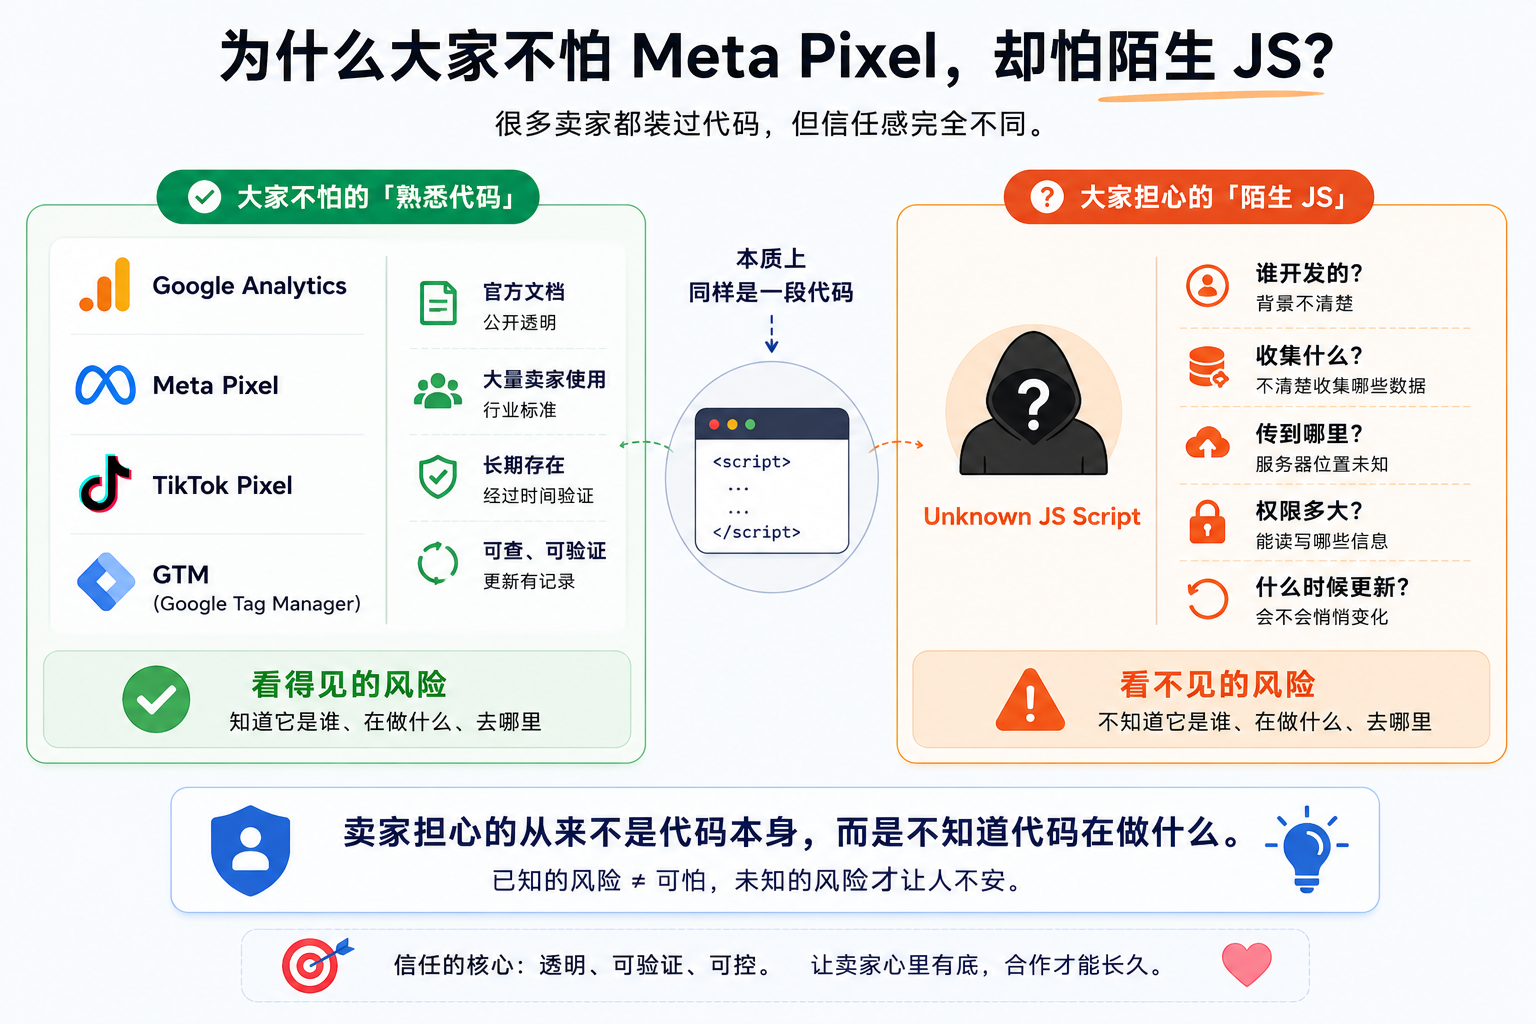
04 为什么 GTM、Meta Pixel、TikTok Pixel,卖家比较放心?
很多卖家不是没装过代码。
GTM 装过。
Meta Pixel 装过。
TikTok Pixel 装过。
Google Analytics 装过。
那为什么某个陌生推广平台说“加一段 JS”,大家就突然开始紧张?
答案很简单:
卖家不是不怕数据风险,而是更能接受“看得见的风险”。
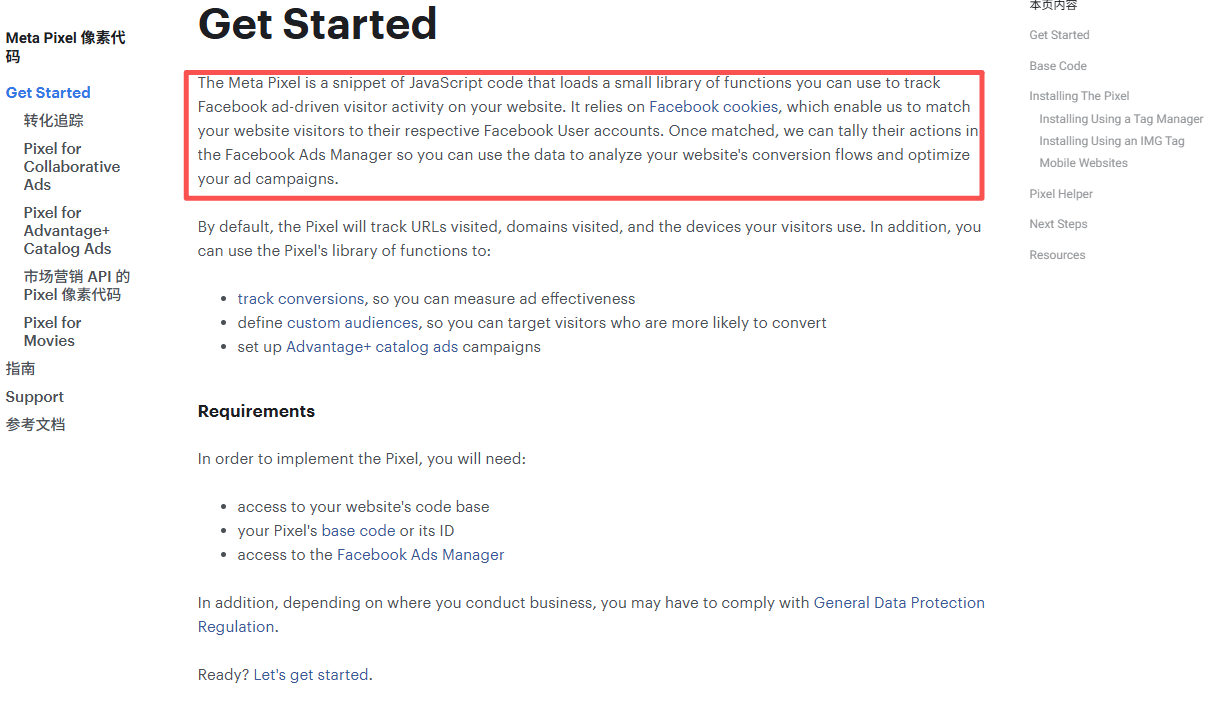
Meta 官方说明,Meta Pixel 是一段 JavaScript 代码,用于追踪 Facebook 广告带来的网站访客活动。
图片来源Facebook
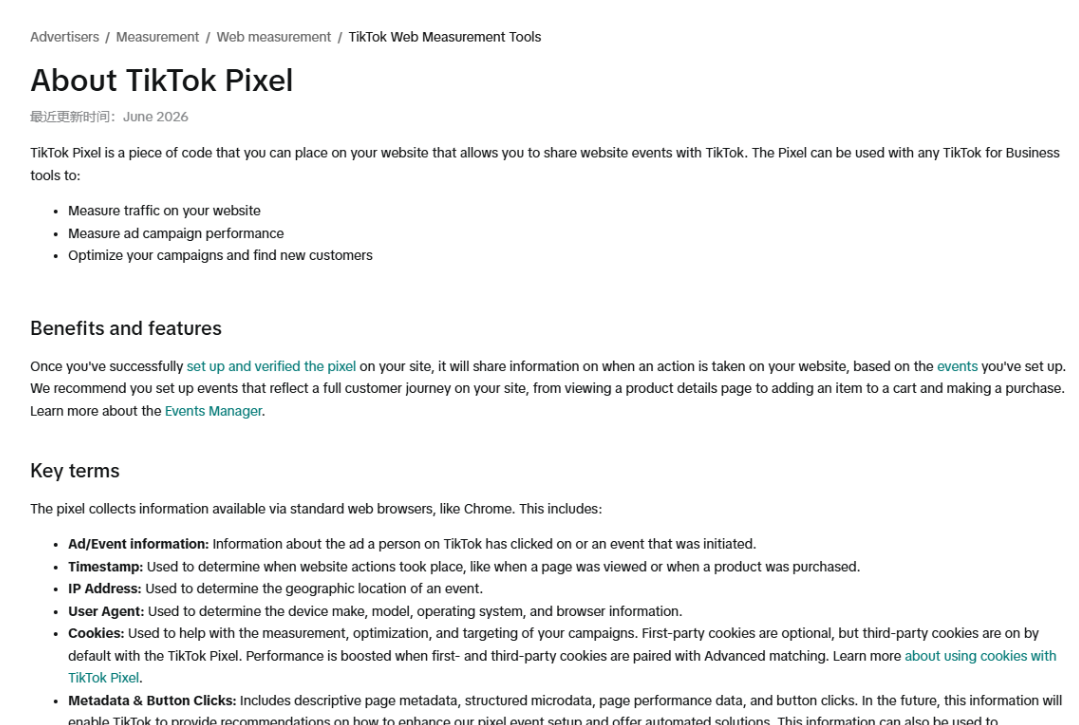
TikTok 官方说明,TikTok Pixel 是放在网站上的代码,用于向 TikTok 分享 website events;其官方说明还列出 Pixel 会收集浏览器可用信息,例如 ad/event information、timestamp、IP address、user agent、cookies 等。
图片来源TikTok
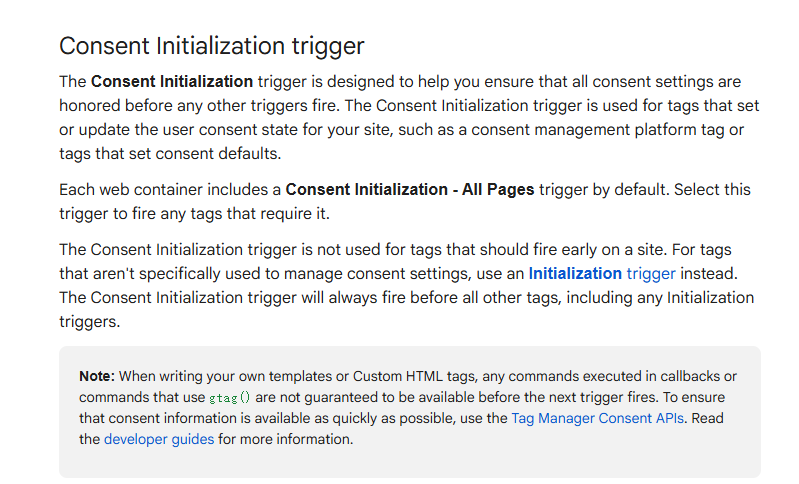
Google Tag Manager 官方也说明,GTM 提供 consent initialization trigger、tag settings for consent management 和 Consent Overview page,用于帮助管理 tag 如何根据 consent settings 行为变化。
图片来源Google
所以,GTM、Meta、TikTok 这类工具让卖家相对放心,不是因为它们完全没有风险。
而是因为它们通常满足几个条件:
平台是谁,比较清楚;
官方文档,比较完整;
后台能不能测试,比较明确;
怎么开启、怎么关闭,比较可控;
出了问题,责任主体比较清楚。
大平台不是无菌室。
但至少它进门会自我介绍:
“你好,我是谁,我来干什么,我在哪里能关。”
陌生第三方最吓人的,不是它小。
是它说不清。
05 第三方代码到底有多常见?
非常常见。
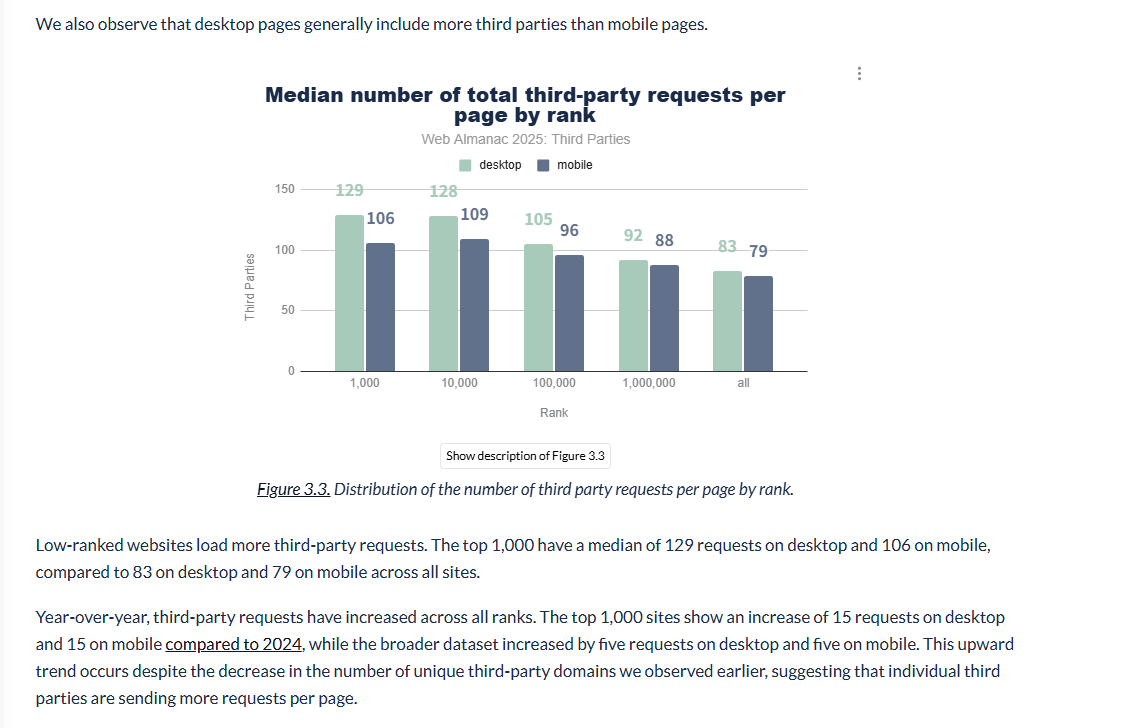
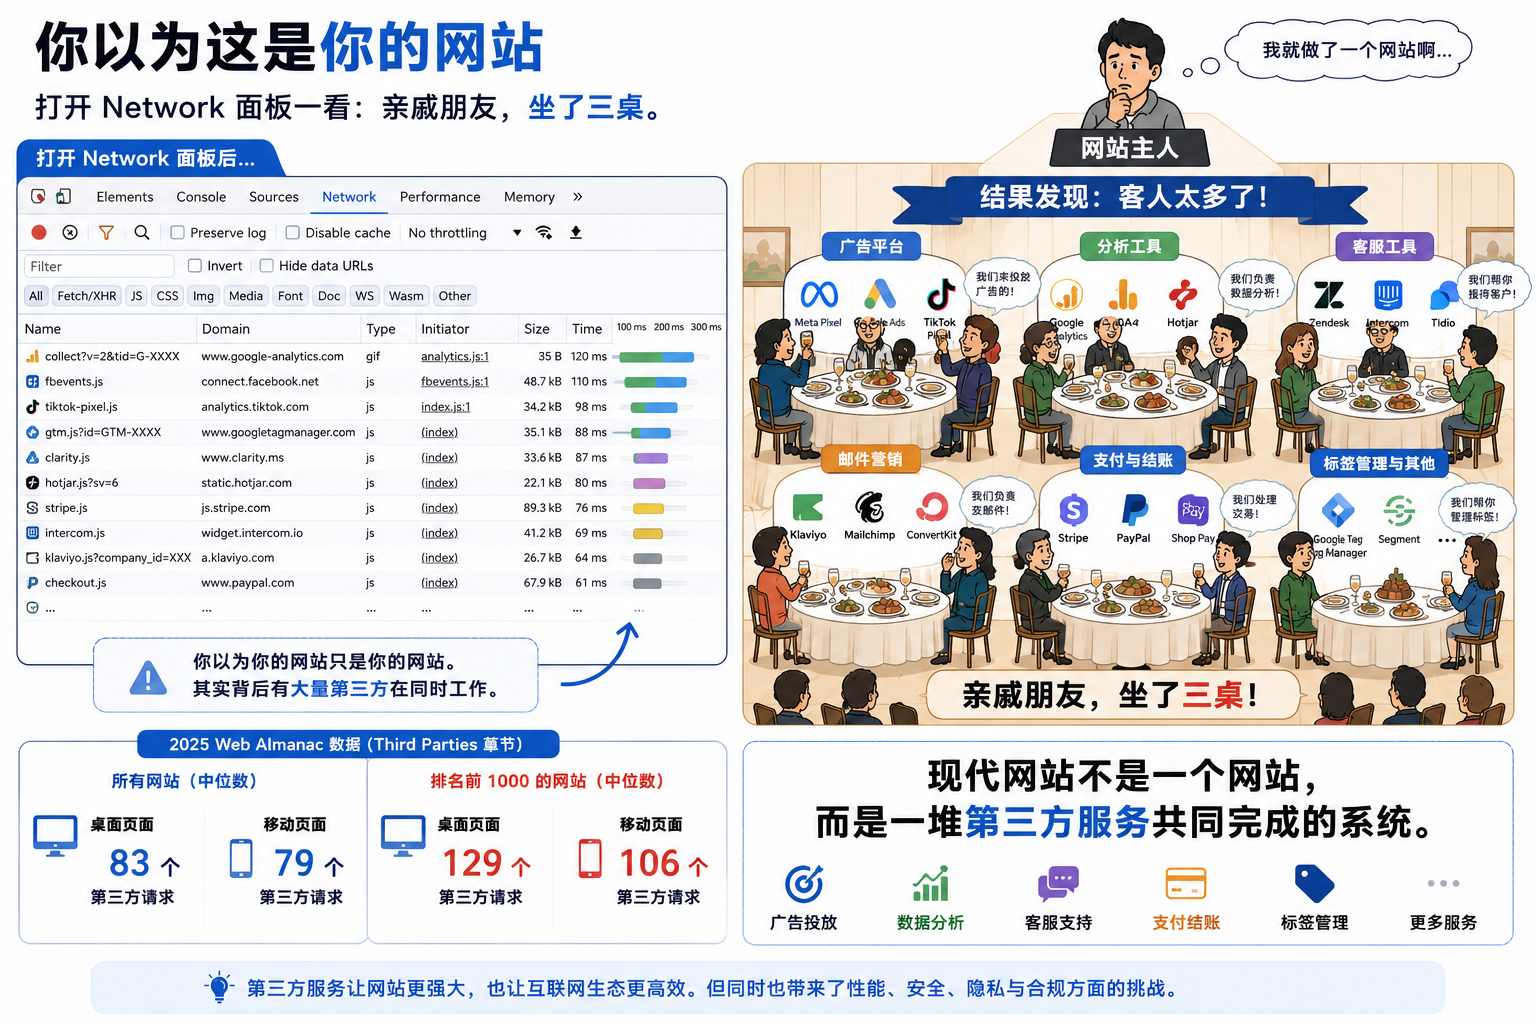
2025 Web Almanac 的 Third Parties 章节显示,所有网站中,桌面页面第三方请求中位数是 83 个,移动页面是 79 个;而排名前 1000 的网站,桌面页面第三方请求中位数达到 129 个,移动页面达到 106 个。
图片来源httparchive.org
翻译一下:
你以为你的网站只是你的网站。
打开 Network 面板一看:
广告平台来了,
分析工具来了,
客服插件来了,
支付组件来了,
Tag Manager 也来了。
亲戚朋友,坐了三桌。
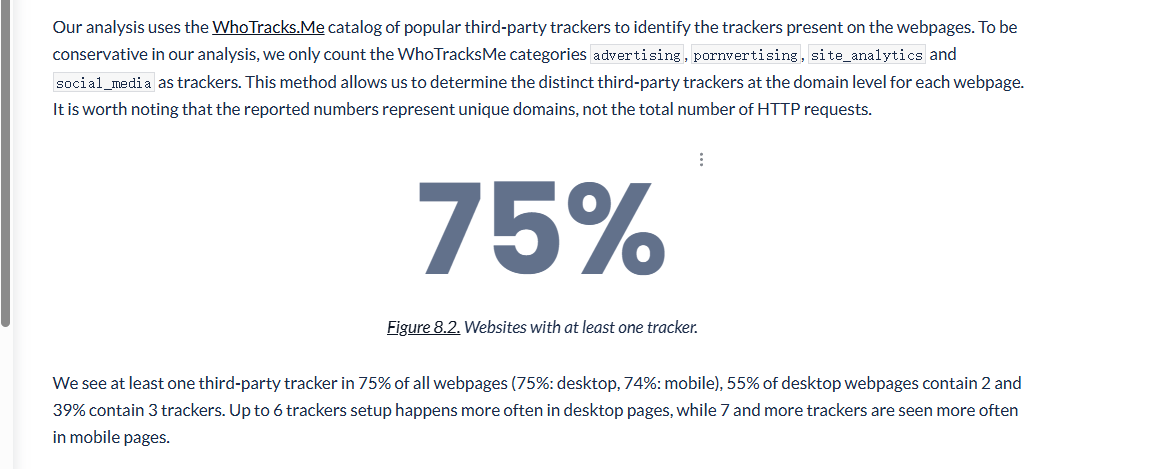
更具体地说,2025 Web Almanac 的 Privacy 章节显示,75% 的桌面网页、74% 的移动网页至少包含一个 third-party tracker。
图片来源httparchive.org
所以,tracking 已经不是少数人的小动作。
整个互联网都在一边增长,一边挠头。
但常见,不代表可以随便。
就像奶茶很常见。
一天八杯,也不太行。
06 卖家真正该担心是这三件事
一段第三方 JS 放进网站后,它可能不只是“记录一下订单”。
它可能拥有三种能力。
1. 它可能“看见”
它可能看到用户访问了哪个页面,点击了什么按钮,买了什么商品,有没有提交表单。
美国 FTC 曾提醒,tracking pixels 已经不只是传统意义上的小图片,也可能包括嵌入网页和邮件里的 HTML / JavaScript;它们可能收集用户如何与页面互动、购买了什么商品,甚至用户在表单里输入的信息。
图片来源ftc.gov
看到这里,卖家沉默了。
这不是“装个代码”。
这像是:
“我只是来你家坐坐。”
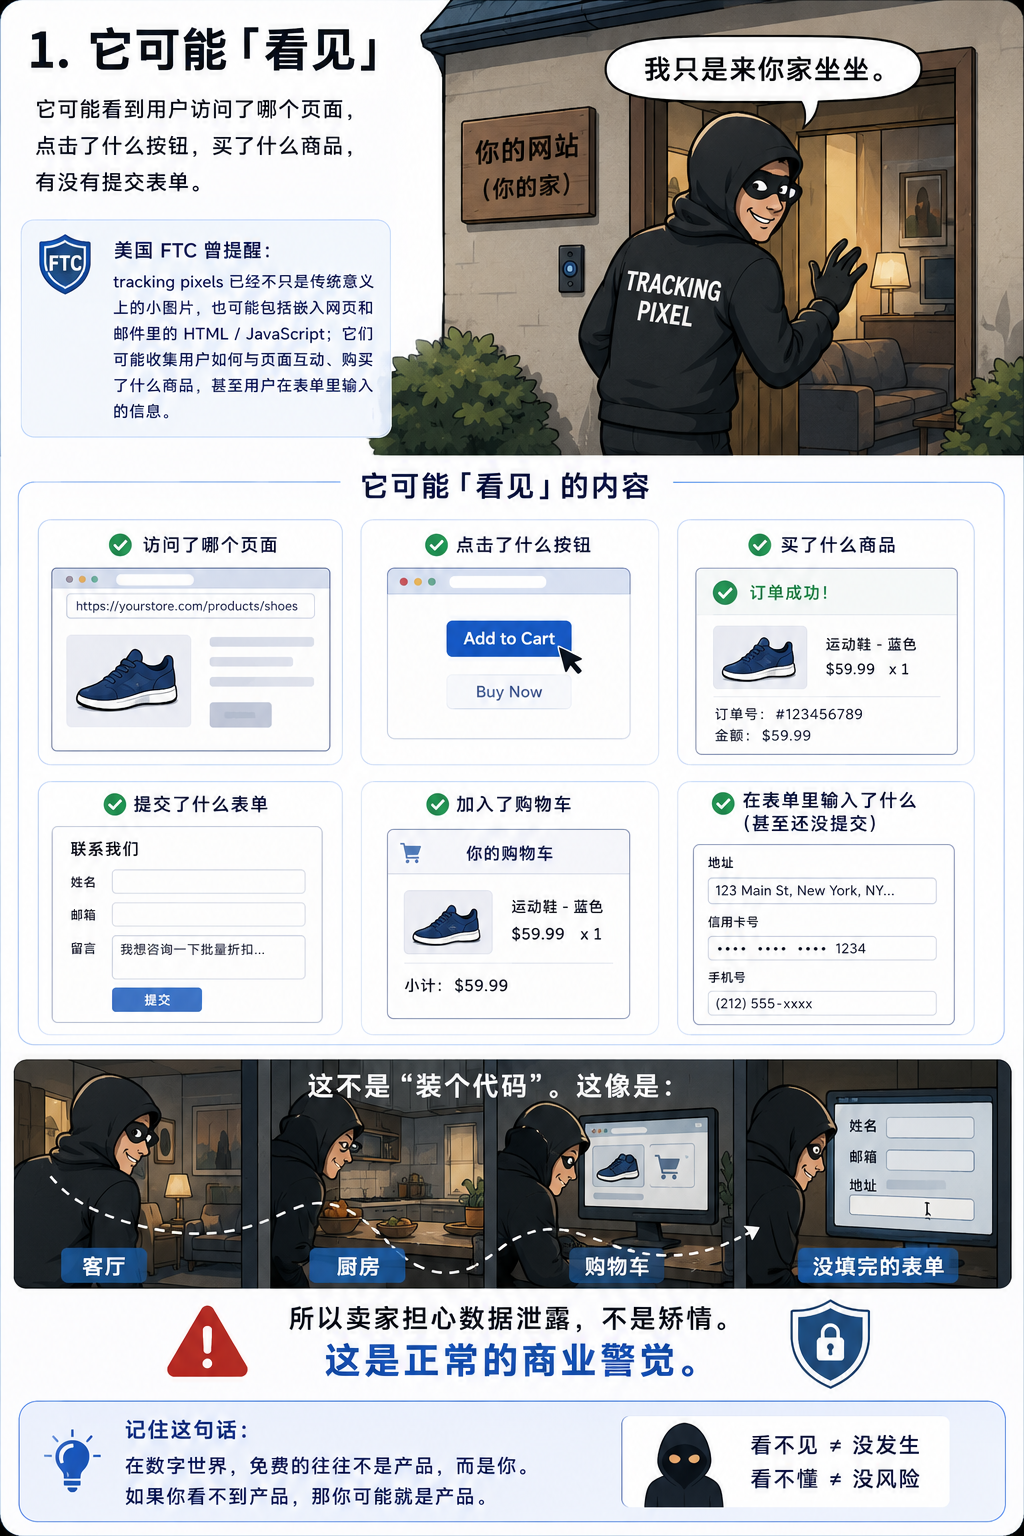
结果坐下以后,顺便看了客厅、厨房、购物车,还瞄了一眼你没填完的表单。
所以卖家担心数据泄露,不是矫情。
这是正常的商业警觉。
PwC 2024 年消费者调研也显示,83% 的受访者认为 data protection 是影响消费者信任的首要因素。
卖家怕数据泄露。
用户也怕。
大家都怕。
那这就不是“技术同学太谨慎”。
这是商业常识。
2. 它可能“发送”
第三方代码通常会向外部域名发送请求。
这本来就是追踪的工作方式。
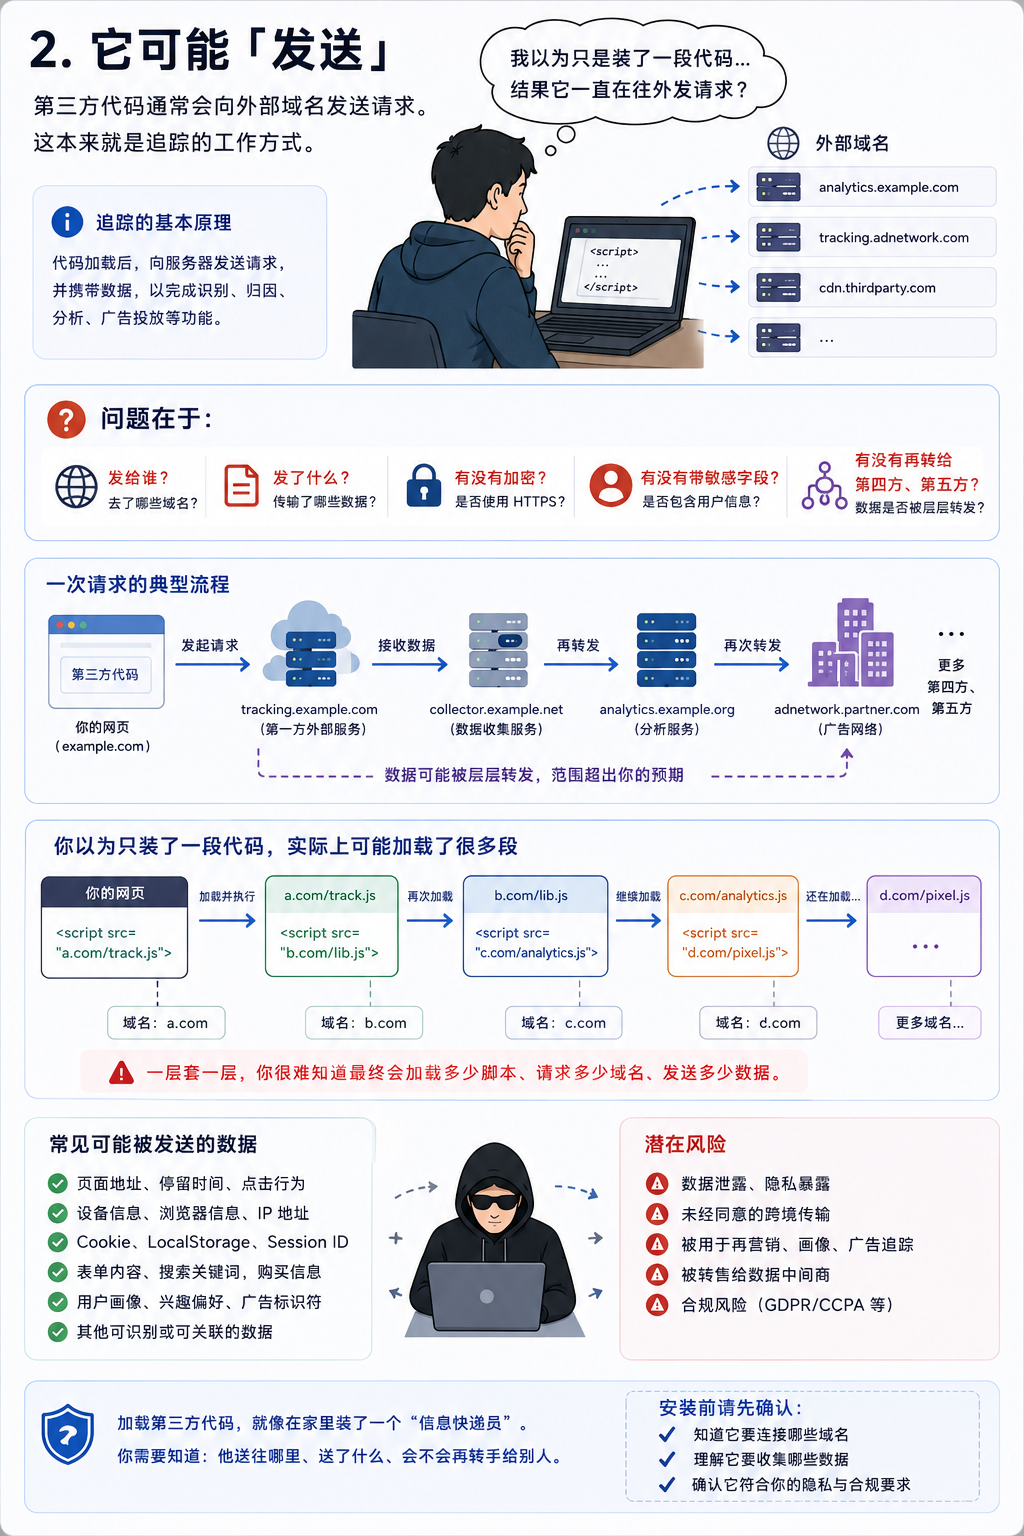
问题在于:
发给谁?
发了什么?
有没有加密?
有没有带敏感字段?
有没有再转给第四方、第五方?
有时候你以为只是装了一段代码。
结果它背后又加载了好几段别的代码,一层套一层。
3. 它可能“改变”
有些代码或链接不只是统计,还会参与跳转。
比如 redirect chain、link decoration、deep link、open app、下载逻辑、落地页分流。
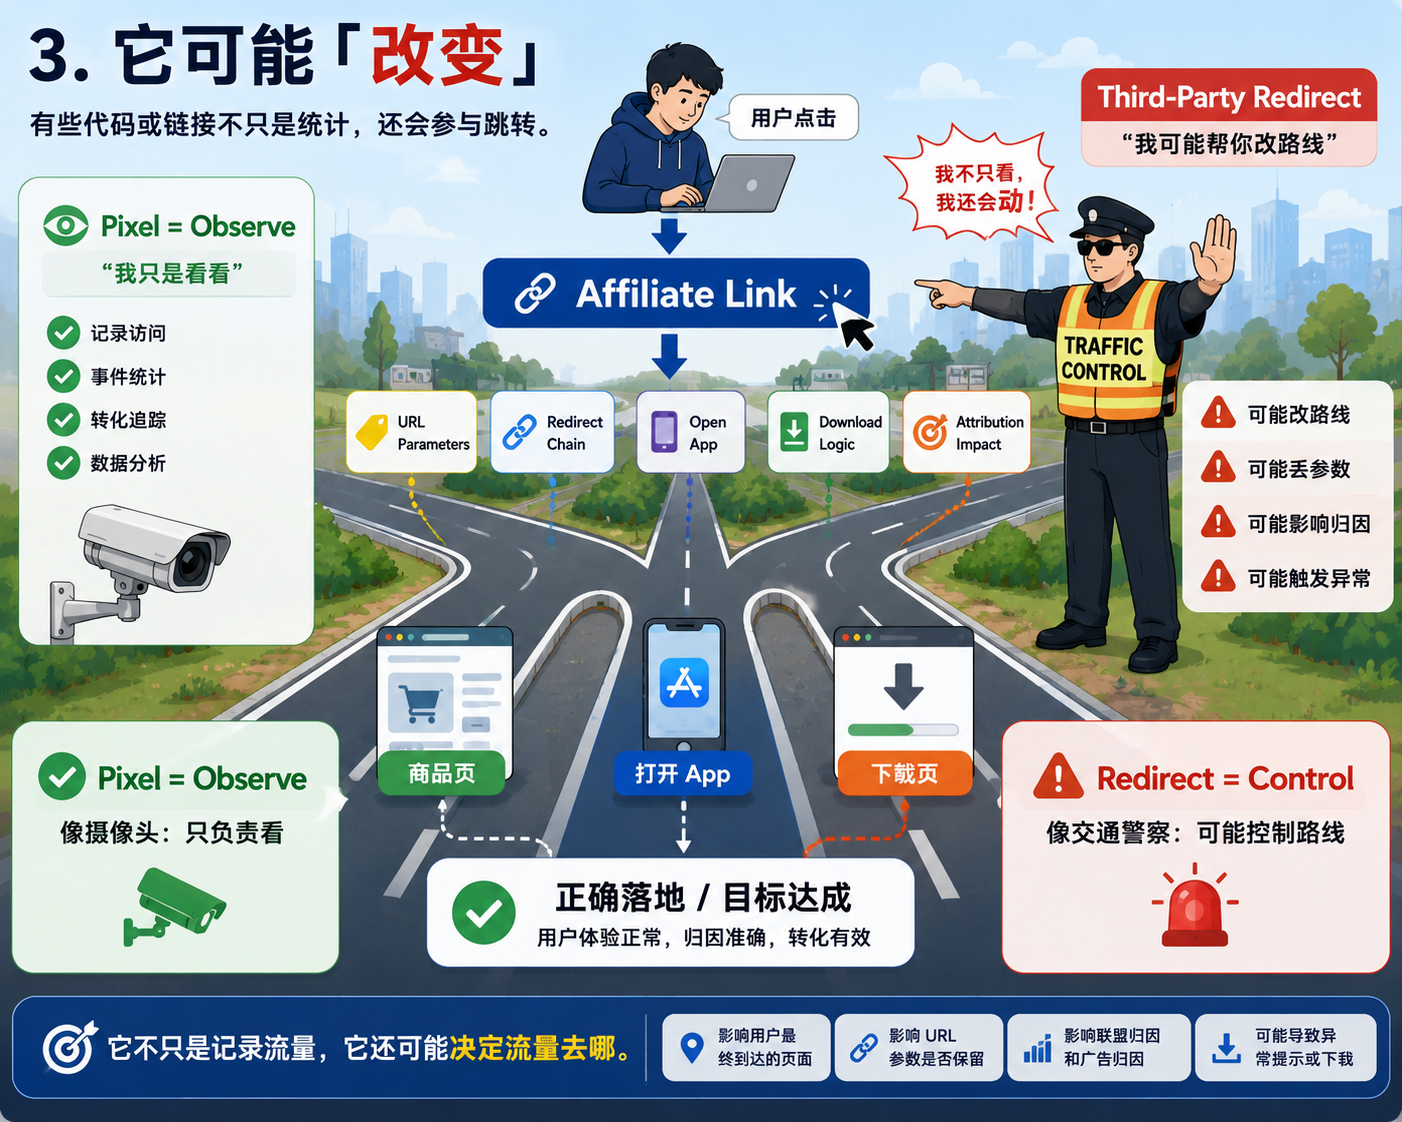
这类风险比普通 pixel 更高。
因为它不只是“看”。
它还可能“动”。
它可能影响用户最后落到哪里,
也可能影响 URL 参数是否保留,
还可能影响联盟归因和广告归因。
严重一点,甚至出现页面被浏览器识别成下载文件、商品页触发异常提示之类的问题。
所以,如果一个第三方需求涉及 redirect,不要只按“营销需求”处理。
它已经进入了“流量控制”的范畴。
07 平台对比:不是谁最安全,而是谁更可控
讲到这里,很多人会问:
GTM、Meta Pixel、TikTok Pixel、Amazon Ads Pixel、联盟平台 tracking code,到底谁更安全?
先别急着站队。
这不是选秀。
不是谁流量大,谁就自动“纯天然无添加”。
更合理的判断方式是:
它是不是说得清、看得见、管得住、关得掉。
这里有个反常识点:
前面说到了大平台不是因为“没有风险”,才让卖家放心。
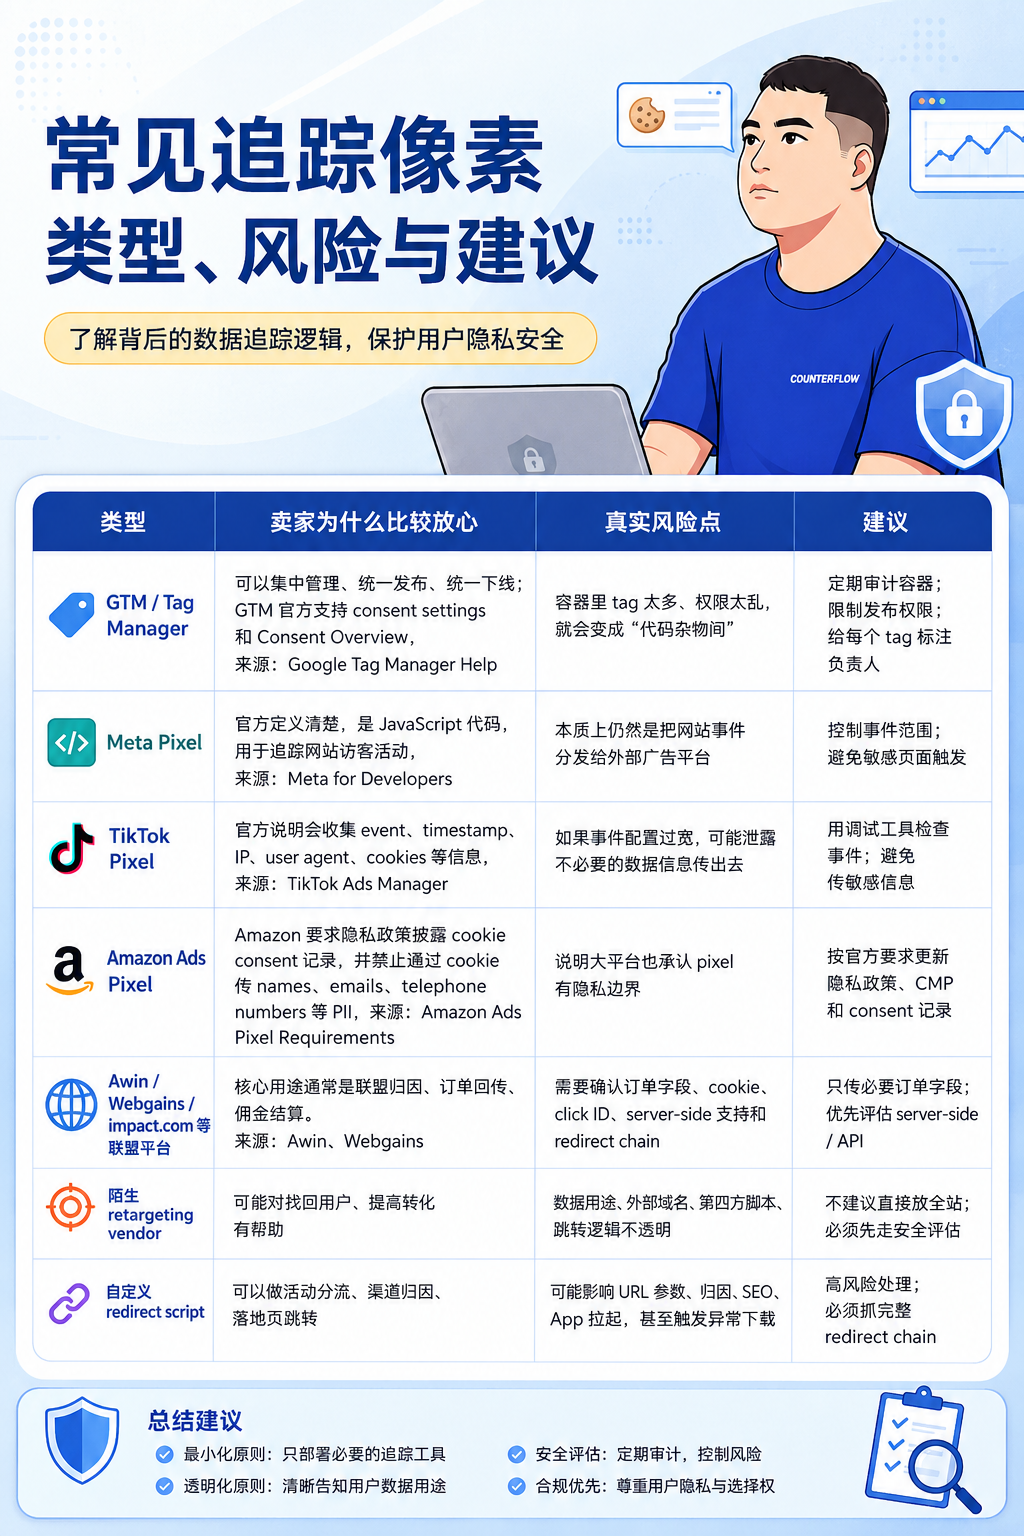
而是因为它们通常能回答清楚:
我是谁,
我拿什么,
我怎么拿,
你在哪里看,
你怎么关。
陌生第三方最吓人的,也不是它小。
是它说不清。
如果对方只说:
“放心,我们很多客户都装了。”
这句话不能算安全说明。
这更像饭店门口写着:
“本店很多人吃过。”
但你问食材来源、后厨卫生、过敏原提示。
对方却说:
“别问,来吃就行。”
这就有点刺激了。
08 连亚马逊都不让第三方代码随便跑
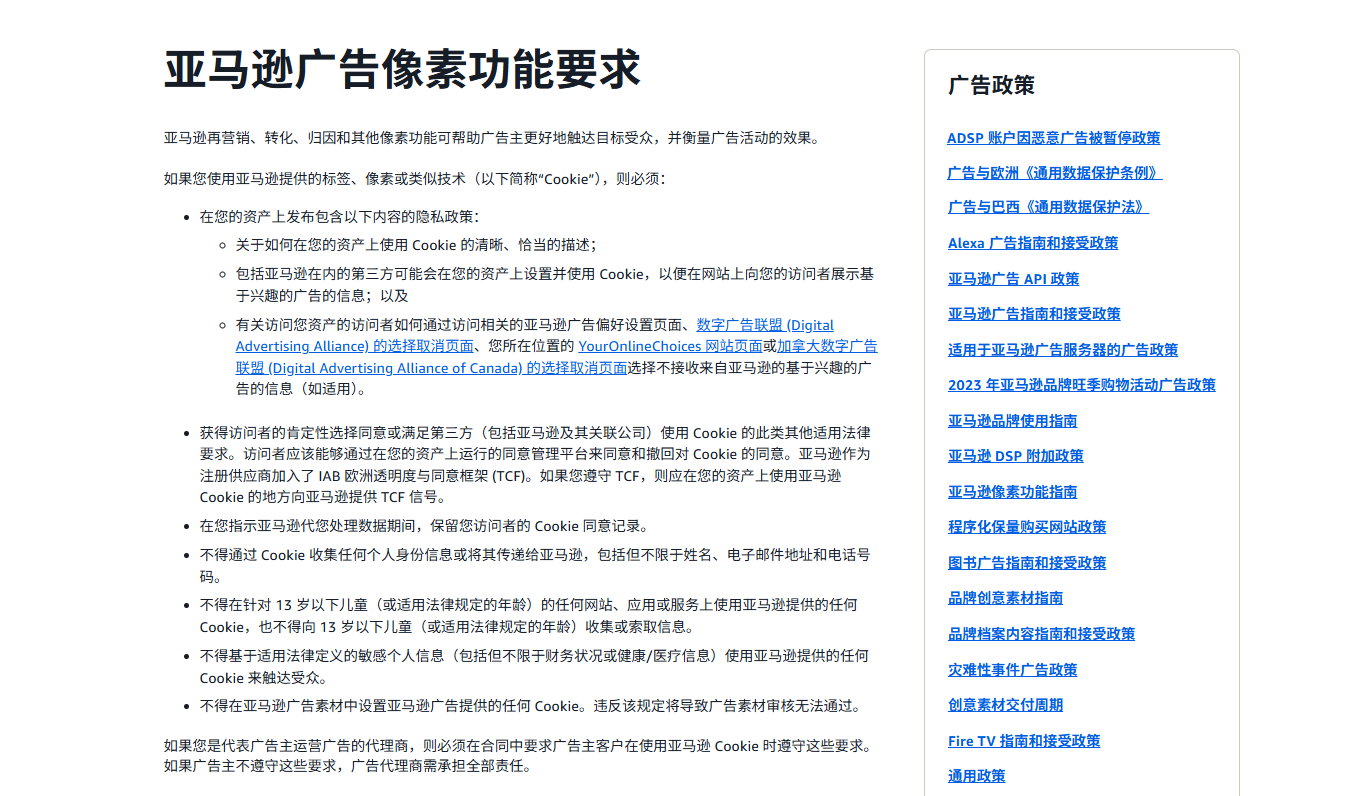
亚马逊的 pixel requirements 明确要求,如果使用亚马逊提供的 tag、pixel 或类似技术,网站需要发布包含相关披露的隐私政策,并保留用户 cookie consent 记录;
图片来源Amazon Ads
同时不得通过 cookie 向亚马逊收集或传递个人身份信息,包括但不限于姓名、邮箱、电话号码。
亚马逊的 Pixeling Guidelines 还要求:pixels 和 tags 不能给页面本身增加可衡量的延迟;
每个 pixel 和 tag 请求必须是 direct request,不允许 redirects;并且 JavaScript size 必须小于 1K。
看到没有?
连亚马逊这种大平台,都不敢让第三方代码“自由发挥”。
所以卖家谨慎一点,不是事多。
是正常。
09 第三方 JS 的风险
OWASP 的 Third Party JavaScript Management Cheat Sheet 将第三方 JS 的主要风险概括为:
失去对客户端应用变化的控制;
在用户设备上执行任意代码;
向第三方披露或泄露敏感信息。
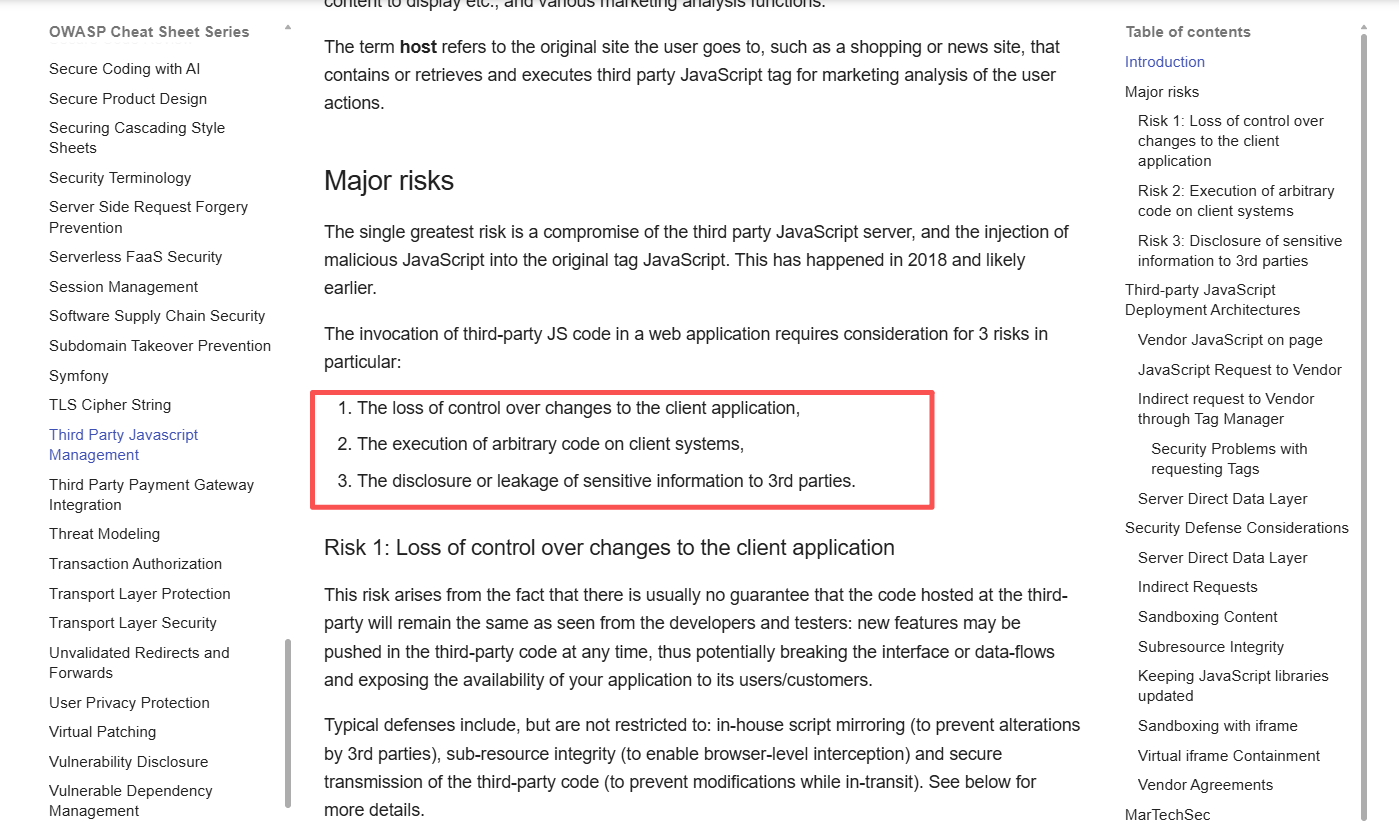
图片来源owasp.org
翻译成人话:
你请来的不是一张海报。
它是一个会动手改页面、会跟外面通信的客人。
客人本身可能没坏心。
但如果客人的手机被人控制了,问题就来了。
10 代码不是空气,装多了页面也会胖
除了数据和安全,还有一个容易被忽略的问题:
性能。
2025 Web Almanac 的 Page Weight 章节显示,2025 年中位数桌面页面使用 708KB JavaScript,移动页面使用 646KB JavaScript;同一章节还提到,中位数页面存在 280KB 桌面端、251KB 移动端 的未使用 JavaScript。
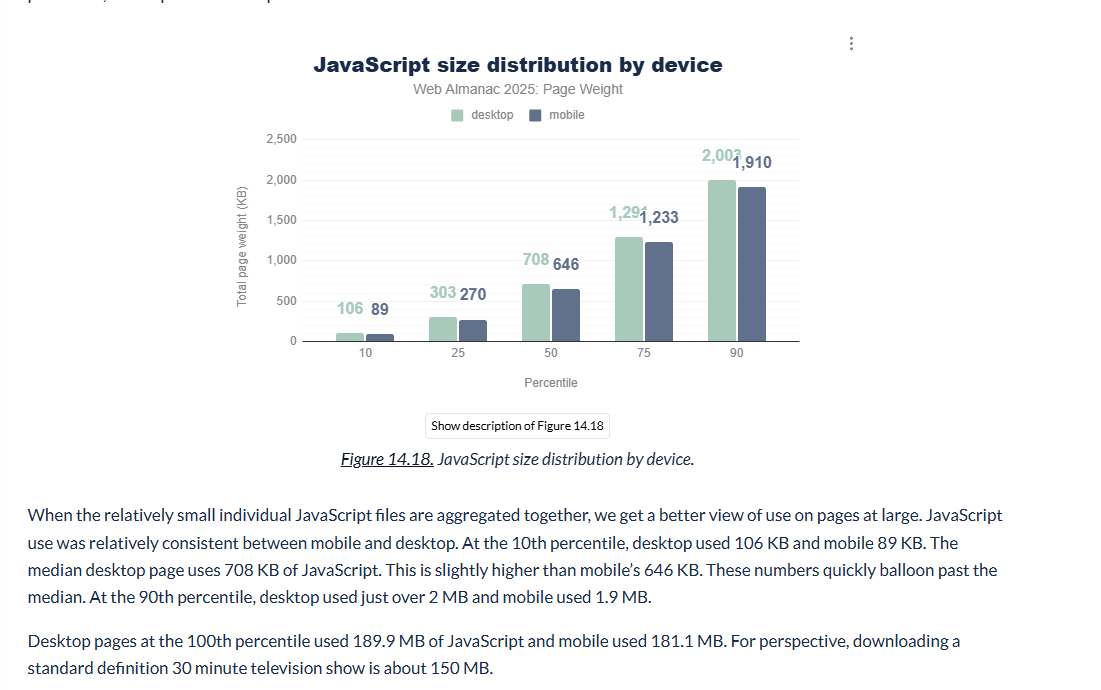
图片来源httparchive.org
翻译一下就是:
用户等它加载了。
浏览器努力解析了。
CPU 也加班了。
结果发现:
“你怎么没用上?”
这感觉就像搬家请了8个人,结果来了5个站在旁边看热闹的。
页面不是被一段代码拖慢的。
页面是被很多段“没人负责的代码”一点点拖胖的。
11 那到底要怎么装,比较稳?
一句话说就是:
能统一管理,就别到处散养。
建议卖家这样做:
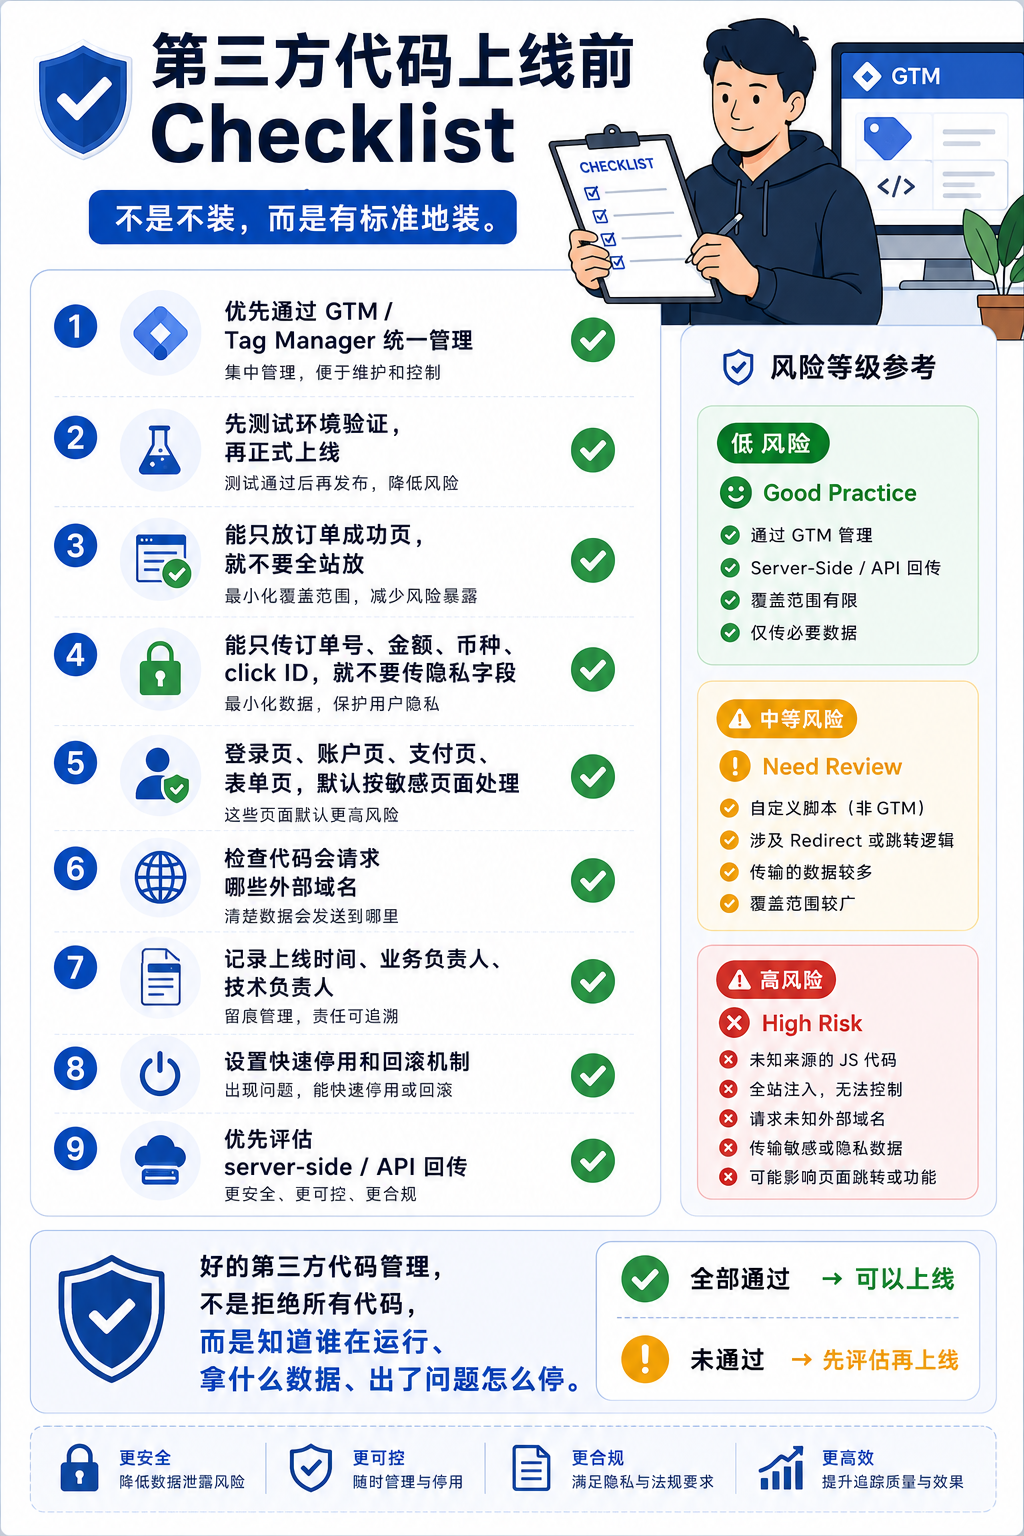
Google 官方对 server-side tagging 的说明是:数据从用户流向你的 server container,在 server container 中,你可以在把 HTTP requests 发送给 marketing partners 之前进行控制,包括 validate、parse、anonymize,甚至 block requests,以确保隐私,例如确认 cookie consent 和匿名化用户数据。
这就像在用户浏览器和第三方平台之间加一道安检。
不是不让数据出去。
是出去之前先问一句:
你带了什么?
该不该带?
能不能少带点?
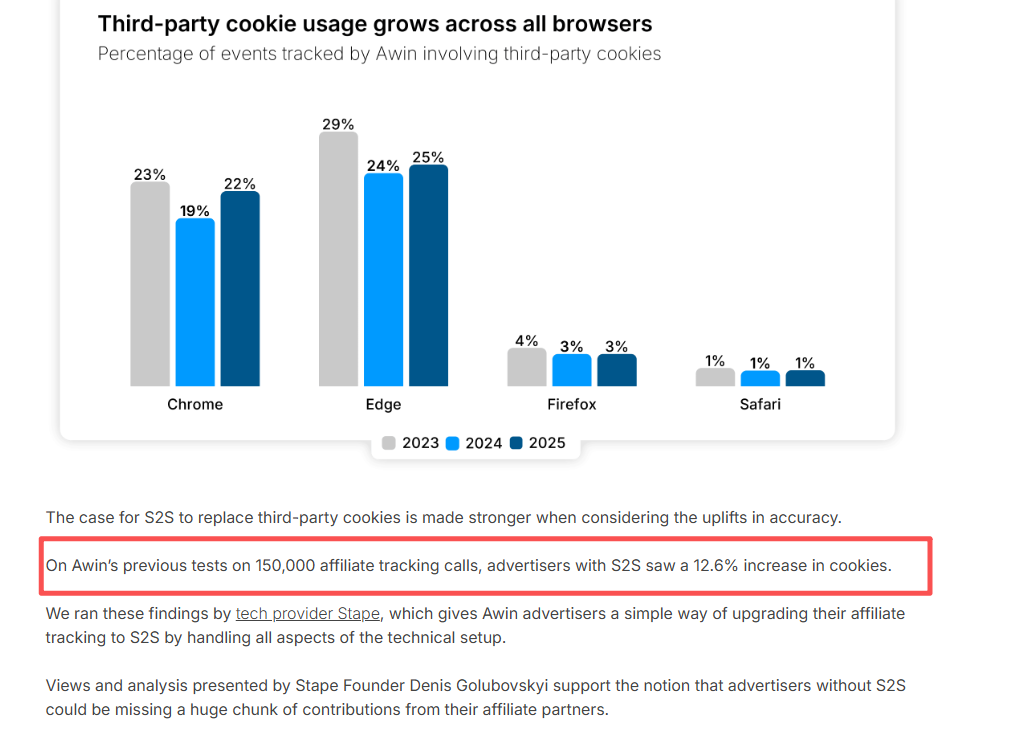
Awin 也提到,在其此前对 150,000 个 affiliate tracking calls 的测试中,使用 S2S 的广告主看到 cookies 增加 12.6%。
 图片来源awin
所以 server-side 不是万能药。
但它确实给卖家更多控制权。
12 卖家安装前,至少问这 10 个问题
遇到第三方安装需求,不用一上来拒绝。
但至少问清楚这十件事情:
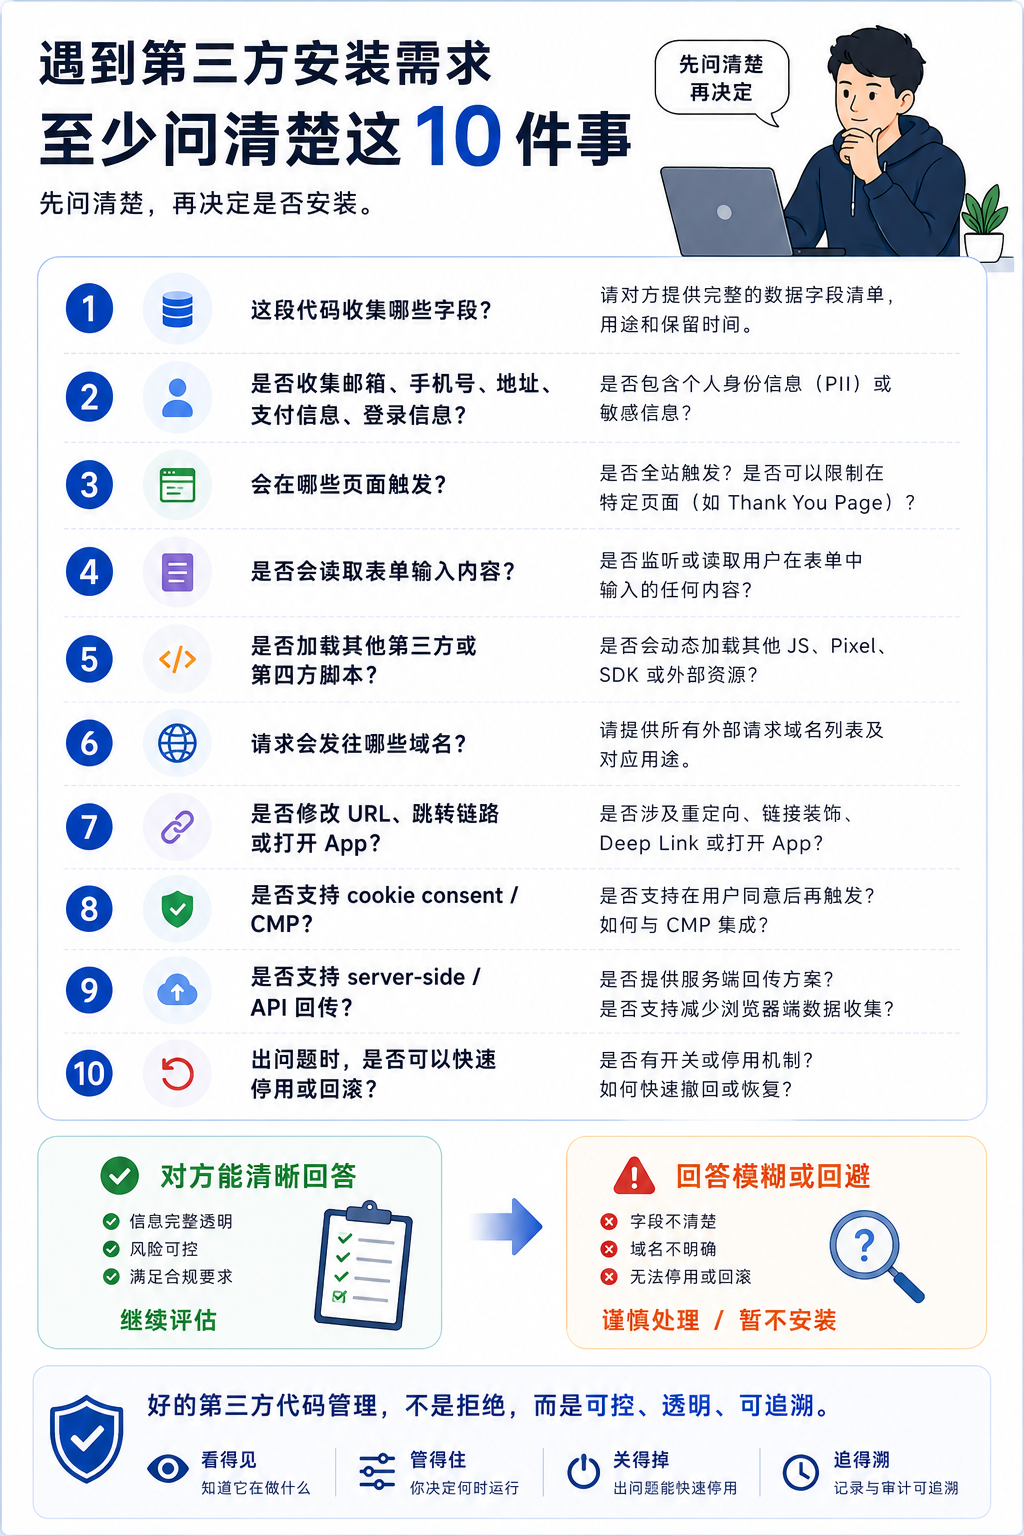
如果对方能回答清楚,继续评估。
如果对方只能回答:
“放心,很多客户都这么装。”
那就先别急。
很多事故,开头也都叫“放心”。
13 最后说句实在话
独立站要增长,绕不开广告、联盟、红人、再营销。
要做这些,也绕不开 tracking。
所以,没必要一听 pixel 就害怕。
也没必要把所有第三方代码都当坏人。
真正要警惕的是:
不知道它在干什么,还让它一直干下去。
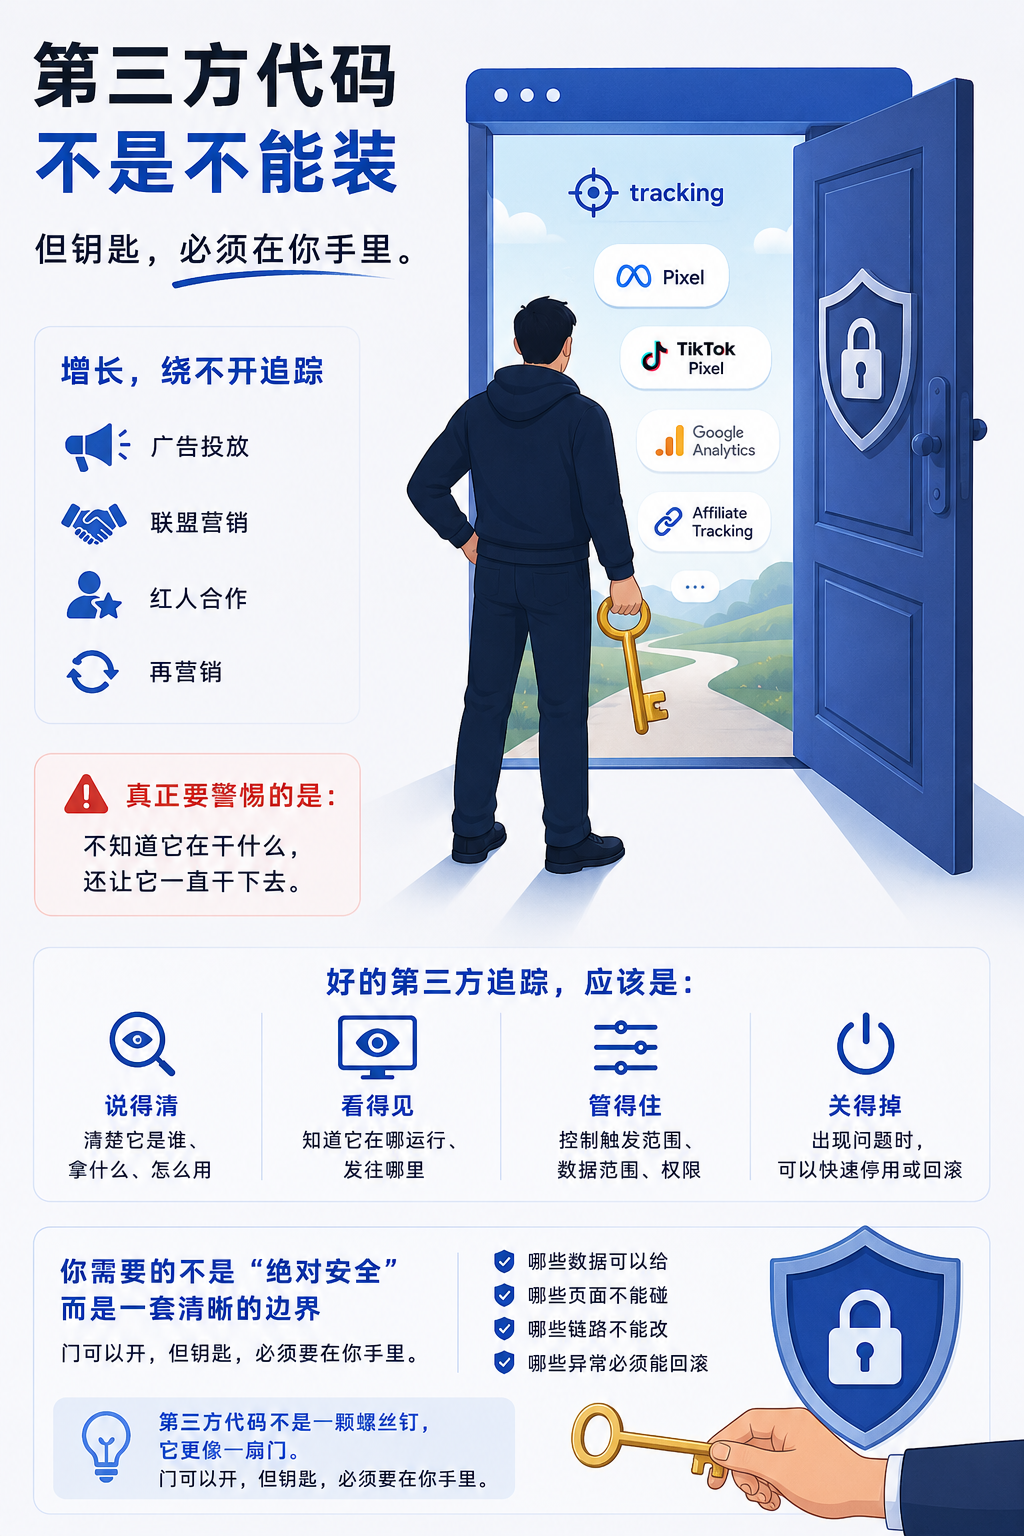
好的第三方追踪,应该是:
说得清,
看得见,
管得住,
关得掉。
卖家需要的不是一句“绝对安全”。
因为互联网世界里,很少有绝对。
卖家真正需要的是一套边界:
哪些数据可以给,
哪些页面不能碰,
哪些链路不能改,
哪些异常必须能回滚。
第三方代码不是不能装。
但它不是一颗螺丝钉。
它更像一扇门。
门可以开。
但钥匙,必须要在你手里。
以上。
来源公众号: 跨境品牌说(ID:BrandShuo)专注独立站运营、海外社媒、谷歌广告、谷歌SEO及站外推广实战经验分享。
本文由 @跨境品牌说 原创发布于奇赞平台,未经许可,禁止转载、采集。
该文观点仅代表作者本人,奇赞平台仅提供信息存储空间服务。